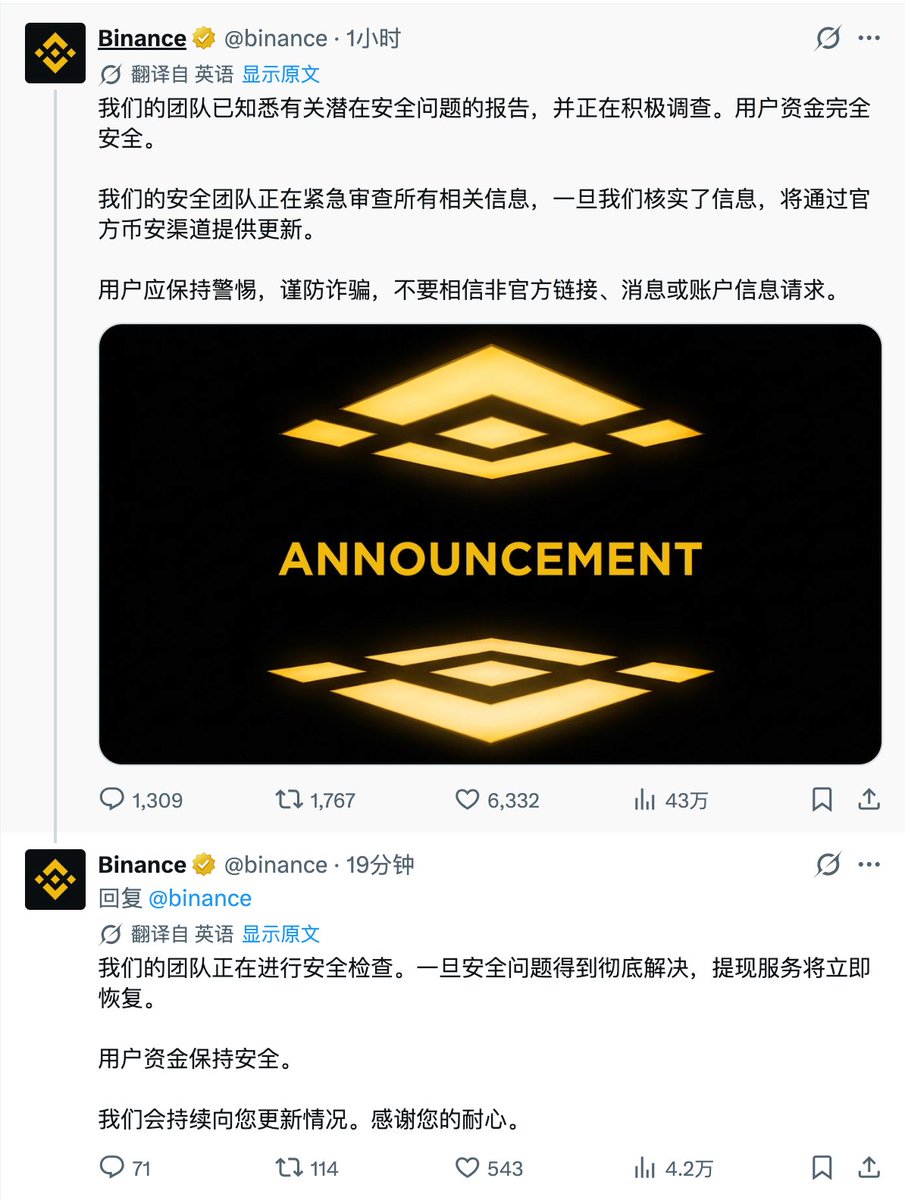
中文X围绕币安被盗事件的讨论继续发酵,新增对CZ银行安全类比的批评,以及对支持、反对币安两种立场如何获取流量的调侃。Trader米哥转述CZ关于交易所被黑后银行更应担心的说法,强调银行资金划转后可以冻结,反对将两类机构的安全风险直接比较,并提及其所称的63亿美元被盗金额。MIRRO提出假设:同一人若控制两个账号分别支持和批评币安,可能同时吸引双方关注。0xAA则以“赚够63亿就收手”发布相关玩笑。材料没有讲话全文、损失报告或账号关联证据,不能确认被盗金额及银行冻结机制的实际适用性,也不能把流量假设和讽刺当作事实指控。
参与帖子: FBI正式点名朝鲜:币安超60亿美元被盗,背后竟是一个活跃十多年的黑客网络!
美国FBI正式将币安超60亿美元资产被盗案归因于朝鲜黑客行动“TraderTraitor”。
美国特勤局、国税局刑事调查部门也参与追踪,发现黑客正将被盗资产主要兑换成ETH,接下来可能通过DeFi和即时兑换服务继续洗钱。
美国司法部此前曾将以下三起轰动全球的案件与朝鲜Lazarus黑客网络联系起来:
2014年:入侵索尼影业,造成大规模数据泄露。
2016年:从孟加拉国央行盗走8100万美元。
2017年:发动WannaCry勒索软件攻击,波及全球大量计算机系统。
FBI通缉名单上还有一个人,Park Jin Hyok(朴镇赫)。他被美国指控参与上述黑客犯罪网络,2018年遭起诉,能说韩语、英语、中文,最后已知所在地是朝鲜。
目前FBI已经公开数百个关联钱包地址,并要求DeFi、跨链节点及兑换服务商协助拦截。
60多亿美元被盗只是第一阶段,接下来围绕资金冻结、跨链转移和洗钱的攻防,可能比最初的攻击还复杂。
知名链上侦探博主 ZachXBT 公布最新卧底调查记录,披露一个由华人运营的有组织网络正协助受朝鲜侦察总局支持的黑客组织 Lazarus Group 进行大规模加密货币洗钱。调查显示,ZachXBT 自掏近 35 万美元作为诱饵,假扮客户主动承受约 5% 的磨损混入该洗钱网络,成功锁定位于迪拜等地的涉事人员。该网络涉嫌为日本 DMM 交易所遭窃的 3 亿美元、印度 WazirX 交易所遭窃的 2.3 亿美元等巨额被盗资产提供清洗通道。加密社区对 ZachXBT 孤身涉险追赃的行业贡献表达高度赞誉,同时对国家级黑客勾结民间专业洗钱通道的灰色产业链引发强烈警惕与热议。
参与帖子: 整个币圈都欠 ZachXBT 一份工资:他拿35万美元当诱饵,亲自混进洗钱网络替行业追赃😲👍🙏
ZachXBT 才是 Crypto 真正的宝藏。
他自己先拿出 34.97 万美元,假扮客户去跟一个涉嫌替朝鲜黑客洗钱的有组织犯罪网络做生意,每做一单还主动承受大约 5% 的亏损,只为了让对方相信自己。
信任建立起来以后,对方开始提前告诉他 Bybit 被盗资金下一步准备往哪条链转。
Zach 顺着这些情报扒出了超过 1200 万美元的 Bybit 被盗资金集群,最终其中 44.2 万 USDT 被 Tether 冻结。
另外还确认了 Poloniex 被盗案中 33.2 万 USDC 的冻结,并把另一笔 300 万美元犯罪资金一路追到了后来被制裁的汇旺担保热钱包。
他做这些事的时候根本不知道对方会不会直接吞掉他的 35 万美元,也不知道长期接触这种跨国洗钱网络会给自己带来什么人身风险。
自 2022 年以来,他已经协助推动超过 7500 万美元与朝鲜相关事件的资产被冻结,而很多调查因为执法敏感性,甚至不能第一时间公开。
币圈每天有无数人在喊保护行业,真正拿自己的钱、时间甚至安全去跟黑客和洗钱集团硬碰硬的人,屈指可数。
与其说 ZachXBT 是一个链上侦探了,不如说他是 Crypto 行业免费的民间反洗钱基础设施。
#ZachXBT#Lazarus Group#朝鲜黑客
中文X围绕特斯拉Roadster飞行展示的讨论,从推进器创新延伸至喷射持续时间、补气效率和日常使用价值。墓碑科技称,车辆单次全力喷射约能维持五秒,后备箱内放置碳纤维缠绕高压气罐,并称特斯拉目标是把充气时间压到三十分钟以内。Rainier用咖啡倾倒和鸡蛋破碎的玩笑,质疑翻滚展示与日常载物需求的兼容性。Alan Chen则反驳以“意义是什么”否定技术探索的评价方式,强调创新不必立即体现实用价值。相关帖子呈现工程约束、消费场景与创新评价之间的分歧,但没有提供官方技术文件、完整测试记录或独立性能验证,不能据此确认Roadster量产配置、补气速度及实际飞行能力。
参与帖子: 卧槽,Roadster 果然会飞!!!
倒挂冲天
腾空落地 https://t.co/AeRjJOiWRJ
OpenAI 集中公布 722 个数学难题解法与研究进展,在人工智能与加密社区掀起广泛震荡。以太坊基金会核心研究员 Justin Drake 据此向加密行业发出安全预警,指出大模型展现的数学推理能力可能在极端情况下对公钥密码体系构成威胁,提示用户防范公钥已暴露地址的私钥逆向推导风险。安全专家余弦指出 AI 破解与量子计算已成为椭圆曲线算法面临的主要挑战,而学者王川则分析认为当前 AI 成果本质上是蛮力搜索效率的飞跃而非规则底层理解。讨论促使加密社群重新审视链上资产的地址暴露机制与长线防御策略。
参与帖子: OpenAI 722 篇数学论文威力真猛,极端情况下公钥直接能推出私钥。
以太坊核心研究员发出警告:币圈该进入防御模式了😲😲😲(必看、必做)
卧槽,OpenAI 这次公开的数学仓库,影响可能远远超出 AI 圈。
以太坊基金会核心研究员 Justin Drake 直接向整个加密行业发出警告:
保护比特币、以太坊等加密资产的椭圆曲线密码学,可能在量子计算机成熟之前,就被 AI 找到破解方法。
他甚至提出了一种极端情况:最快几个月内,攻击者可能只需要大型 GPU 集群运行一周,就能从公钥反推出私钥。
我们一直以为,只要助记词不泄露、硬件钱包不被攻破,资产就安全了。
但如果 AI 找到了破解底层密码算法的数学捷径,黑客可能根本不需要碰你的设备,只要拿到已经暴露的公钥,就有机会算出私钥。
交易所冷钱包、巨鲸地址、机构托管,以及大量依赖椭圆曲线签名的链上基础设施,都可能面临风险。
所以 Drake 呼吁整个行业开始准备进入钱包防御模式,说白了,就是大户和机构先把大部分资产有序转移到公钥尚未暴露的新地址,尽量减少旧公钥暴露带来的风险。
以后每次签名,也考虑更换地址。
他还点名 Binance、Robinhood、Bitfinex、Tether 等机构,呼吁提前加强防护。
不过,不同链和地址类型的保护机制并不相同,这套办法也无法替代真正的抗攻击密码学升级。
这一切的导火索,就是 OpenAI 公开的 722 篇数学手稿。
它让 Drake 开始认真考虑一个过去看起来很遥远的风险:
AI 可能突然发现人类几十年都没有找到的数学捷径,让原本需要天文数字计算量的密码学难题,变得可以被普通计算集群攻破。
不过目前没有证据证明 ECDSA 已被攻破,Drake 所说的几个月也只是极端风险推演,大家千万不要恐慌性转账。
但我觉得,所有加密圈的人都应该认真看待这次警告。
以前大家担心量子计算机会不会攻破比特币,现在连 AI 都成了必须考虑的潜在威胁。
加密行业可能需要提前为一场尚未发生的密码学危机做准备了。
在特朗普于白宫力推“超级智能”(SI)倡议并签署巨头合作备忘录后,相关叙事迅速向资本炒作与行业立法垄断争议蔓延。马斯克宣布计划将旗下 AI 业务整合更名为 SpaceX SI,特朗普亦拟筹建超级智能部队,直接引爆了以“.si”为后缀的国家顶级域名的投机狂潮,部分意向转让标价甚至飙升至近70万美元;与此同时,财经与科技观察人士尖锐抨击山姆·奥特曼与达利奥等头部巨头以“AI毁灭人类”为名煽动末日恐慌,质疑其试图绑架美国政府立法建立准入壁垒以实现大模型垄断。事件反映出超级智能叙事正从最初的政商作秀演变为寡头合谋与投机资本跟风的新战场。
参与帖子: 达里奥被特朗普搞定了?
两周前还在喊 AI 应该慢一点,现在已经变成:美国必须赢,而且要和总统一起安全地赢。
9 月 12 日,Dario Amodei 还公开呼吁前沿 AI 公司放慢能力推进,担心模型发展速度超过人类建立安全机制的速度。
特朗普随后直接反击这套逻辑,认为美国减速只会把领先优势送给中国。
结果半个月后,AI高管午餐会后,Dario 在白宫已经不再强调先慢下来,而是先承认特朗普的核心框架:
AI 有巨大价值,谁掌握 AI 谁就赢,美国必须赢,然后再补一句,我们要想办法安全地赢。
Anthropic 也一起签了白宫的自愿 AI 安全协议,接受独立审计和更严格的内部安全控制。
加密货币交易所Bitget在经历安全风波后持续披露资产状况,公开链上数据显示其三个保护基金地址持仓总价值已超过3.1亿美元,储备证明(PoR)总储备率达到131%,合约持仓与日交易量显示资金外流压力大幅缓解。然而,社区用户在访问与Bitget生态紧密关联的Foresight Ventures官网时发现黑客遗留信息尚未清理彻底,呼吁官方全面排查潜在关联风险。事件表明尽管平台在资金储备兑付上重建了信心,但技术资产的全面清障仍面临社区的严格审视。
参与帖子: NEAR 这次赢麻了:同一批 Bitget 黑客资金,它选择拦,THORChain 选择放行!!!
Bitget 被盗约 3.875 亿美元后,黑客尝试把超过 5000 万美元塞进 NEAR Intents 洗出去。
结果 NEAR 的 SHIELD 自动识别风险,最后只有 16.6 万美元真正通过,另外 50.3 万美元直接在执行过程中被冻结,剩下的大量交易连报价和执行机会都没拿到。
这事我打心眼里给 NEAR 点赞。
再看看这两天被骂麻了的 THORChain。
Bitget 已经公开黑客地址,请求 THORChain 拒绝这些地址继续兑换,THORChain 拒绝了。9 月 28 日,关联地址又通过 THORChain 把约 2390 ETH 换成了 75.2 BTC,价值约 630 万美元。
THORChain 给出的逻辑大概是:我们不能因为资金有问题就审查交易,否则比特币、以太坊碰到黑客资金是不是也得停?
但这个类比我觉得很扯。
比特币和以太坊是底层公链,THORChain 是提供跨链兑换服务的协议,两者承担的角色根本不一样。
更何况 THORChain 自己今年 5 月被黑掉约 1070 万美元时,自动机制加节点治理在大约两小时内就把整个网络停了,最后整整停了五周。
轮到自己的钱被偷,可以停。
轮到别人 3.875 亿美元被偷,黑客正在用你的协议换成更难追踪和冻结的 BTC,却突然开始讲抗审查。
我不接受这套逻辑。
THORChain 虽然现在确实没有一个像 USDT 拉黑地址那样的精准冻结按钮。但技术架构是人设计的,规则也是人定的。
一个协议如果发现自己的基础设施正在被明确标记的黑客大规模用来转移赃款,最后只剩一句permissionless,那 permissionless 就快被玩成免责声明了。
NEAR 这次给了一个我更认可的答案:
去中心化,不代表必须给小偷提供流动性。
财产权如果值得保护,被偷之后的财产权同样值得保护。规则是死的,人是他妈活的。
你建立基础设施的初衷是服务用户,不是让黑客拥有一条更丝滑的洗钱高速公路。
韩国加密交易所Upbit母公司旗下以太坊二层网络GIWA遭遇虚假RPC与跨链桥钓鱼欺诈,导致早期参与者损失超过766枚以太坊。社区分析指出,Chain ID在以太坊生态中仅是代码中的数字变量并不具备排他所有权,黑客利用官方主网尚未上线的盲区伪造全套节点及DEX跨链桥进行精准收割。事件发生后,社群不仅对早期盲目打新、缺乏官方核验证明的投机心态展开集体反思,更围绕攻击者提前半月部署测试以及项目方机制是否过于草台班子产生激烈的质疑与推演。
参与帖子: 资金有多饥渴?Upbit的GIWA 主网都没开,已经被骗走 766 ETH😲😲😲
Upbit 母公司 Dunamu 做的 GIWA Chain,目前还只有测试网,官方主网根本没上线。
结果中文社区先传出一套所谓GIWA 主网 RPC + 跨链桥,甚至连 DEX 都接进去了,一群人为了抢所谓韩国链第一波,直接把以太坊主网的真 ETH 跨了进去。
官方���后明确辟谣:
主网没开过,也不存在什么主网 RPC 泄露。
官方测试网 Chain ID 是 91342,社区流传的所谓主网却是 9134。
链上追踪目前统计,约 766 ETH 已经被转走。钱没进 GIWA,也没进 Upbit,进的是假桥背后的非官方合约。
随着美国国债收益率突破5.3%关口以及美联储9月议息纪要披露通胀控制分歧,美股市场投资者开始积极重构资产配置模型。资深投资人提出运用经典“杠铃策略”,将95%仓位配置于无风险美债以锁定高确定性息票收益,仅用5%资金配置长周期期权进行非对称博弈;在具体方向上,除持续看涨谷歌与亚马逊等强现金流科技巨头外,投资者倡导买入易被生成式AI颠覆的创意、设计与传统外包公司的长期认跌期权(Put)以实现低成本获利。讨论体现出宏观高利率环境下,资本在防守吃息与押注产业颠覆之间寻求平衡。
参与帖子: 卧槽,美联储降息预期砸到了12%,本月比特币冲刺 $90,000+ ?
这周宏观最大的变化,是市场对美联储 10 月继续加息的预期被连续打下来了。
周初公布的职位空缺降到 707.9 万,低于预期。
今晚非农更狠,9 月只新增 2.9 万人,市场预期 9 万,失业率反而从 4.1% 升到 4.2%。
工资环比也只有 +0.1%,同比 +3.0%,劳动力市场正在明显降温。
本周初市场一度给到约 70% 的 10 月加息概率,今晚非农出来后,一度被砸到 12%,随后回到约 19%。
10 年美债收益率也从本周最高 5.34% 附近快速回落到 5.16% 左右。
然后油价又来了一波助攻。
欧洲正在讨论释放 5000 万桶柴油储备,同时推动 IEA 成员释放约 5000 万桶原油,Brent 已经重新跌破 $100,WTI 跌到 $90 下方。
油价往下走,能源通胀压力就往下走,美联储 10 月继续加息的理由又少了一块。
就业降温 + 加息概率暴跌 + 美债收益率下行 + 油价下跌,宏观层面风险正在降低,然后风险市场第一时间上攻,比特币一度冲刺87000+,24 小时接近 +4%,最高摸到 $87,220,距离 $90,000 其实只剩 3% 多一点。
加油冲啊🚀🚀🚀🚀