
返回话题榜韩国链是真
早上的链是假的
Dyor的说法是被做局了,具体是不是不知道
好像��拿国库的补?
具体咋补或者补不补不清楚……得看他们官方了 在这个行业你每天都能学到新知识,今天的价值700多ETH,好好学。
所有人都可以用 9134 这个 ID 去做一条链,在区块链中,Chain ID 只是代码里的一个数字变量,不存在抢跑。
哪怕后面真正的 GIWA 官方正式发链,他们的链 ID 依然可以保持原定的 9134,也不是他们在Chainlist提前说自己要用,这个ID就被锁定了。
Chainlist 只是一个“通讯录”,Chain ID 是由以太坊官方在 2016 年通过一项名为 EIP-155(以太坊改进提案)的技术标准引入的,它是写在区块链底层代码和智能合约里的核心变量。
只要一条链是 EVM(以太坊虚拟机)兼容链,它的代码里就必须包含一个数字作为 Chain ID,用来给每一笔交易进行加密签名。
诈骗团伙在这场骗局中,利用的并不是技术上的独占,而是信息差和认知盲区:
不存在“先到先得”的硬性锁定,虽然真正的项目方会在 Chainlist 上注册 9134 属于 GIWA,但这仅仅是一个公开的网页表格。
没有任何技术手段能阻止或者限制别人在自己搭建的网络里把 Chain ID 改成 9134,或者跟其他知名的链写同样数字的代码。
犯罪团伙可以随意复制,只需用一条一模一样的 EVM 模板,比如用 Cosmos Subnet 或 Arbitrum Orbit 快速克隆一条链,并在配置文件中写上 chainId: 9134,此时,在技术层面上,黑客的链和真链的 ID 没有任何区别。
Chain ID 可以理解成一个手机尾号,而RPC URL 才是真正的通讯基站,此次事件中的犯罪团伙正是利用相同的手机尾号,骗取了信任,把自己的通道入口跟项目方的连接上了。
如果你连接了恶意的 RPC,就相当于把手机连上了黑客搭建的“钓鱼 Wi-Fi”,你看到的余额、交易状态都可以是伪造的。
��然,本次事件里的团伙很基础,压根没想弄个假链忽悠人,这 700 多个 ETH 自始至终都在以太坊主网上。
用户误以为自己是在把 ETH “锁仓进官方跨链桥合约,准备去 GIWA 链接收”。
但实际上,黑客部署在以太坊主网上的那个“桥”,只是一个披着跨链外衣的普通转账/归集合约(甚至直接就是黑客的个人钱包地址)。
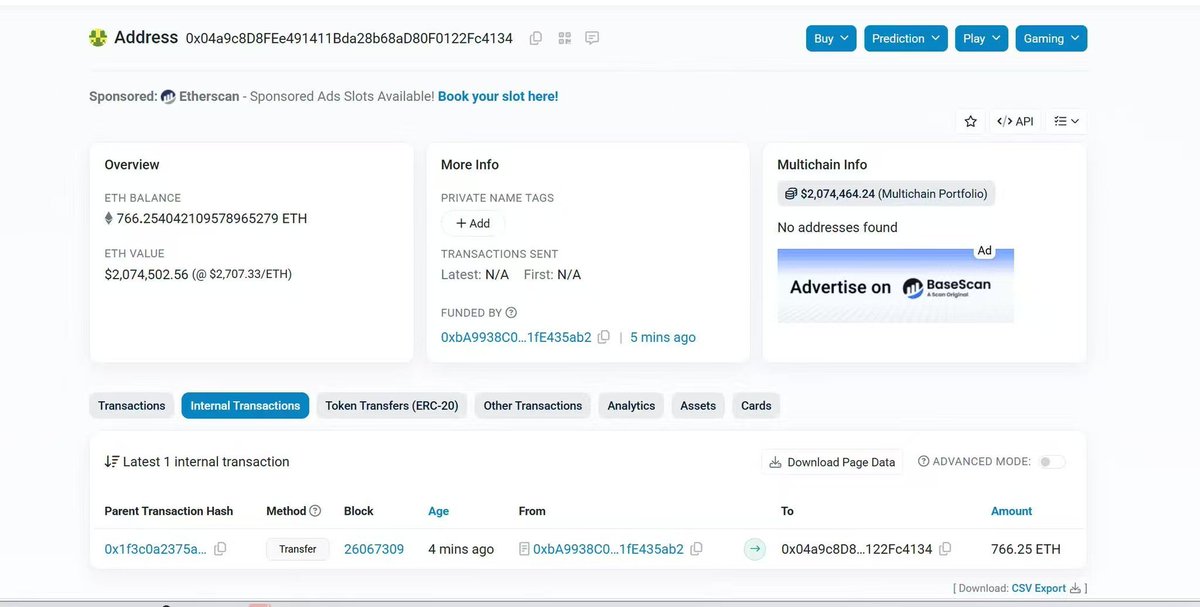
只要用户一点确认,真实的 ETH 就已经在以太坊主网转移到了黑客控制的私人地址(总计约 766 枚 ETH,价值约 200 万美元),现在进了龙卷风协议。
跟很多的想象不同,压根都没有把真实资产“充值进自己的假链再偷走”这个过程。
因此,添加任何新网络时,必须认准官方文档(Docs)或由顶级服务商(如 Infura、Alchemy、QuickNode)验证过的官方 RPC。 资金有多饥渴?Upbit的GIWA 主网都没开,已经被骗走 766 ETH😲😲😲
Upbit 母公司 Dunamu 做的 GIWA Chain,目前还只有测试网,官方主网根本没上线。
结果中文社区先传出一套所谓GIWA 主网 RPC + 跨链桥,甚至连 DEX 都接进去了,一群人为了抢所谓韩国链第一波,直接把以太坊主网的真 ETH 跨了进去。
官方���后明确辟谣:
主网没开过,也不存在什么主网 RPC 泄露。
官方测试网 Chain ID 是 91342,社区流传的所谓主网却是 9134。
链上追踪目前统计,约 766 ETH 已经被转走。钱没进 GIWA,也没进 Upbit,进的是假桥背后的非官方合约。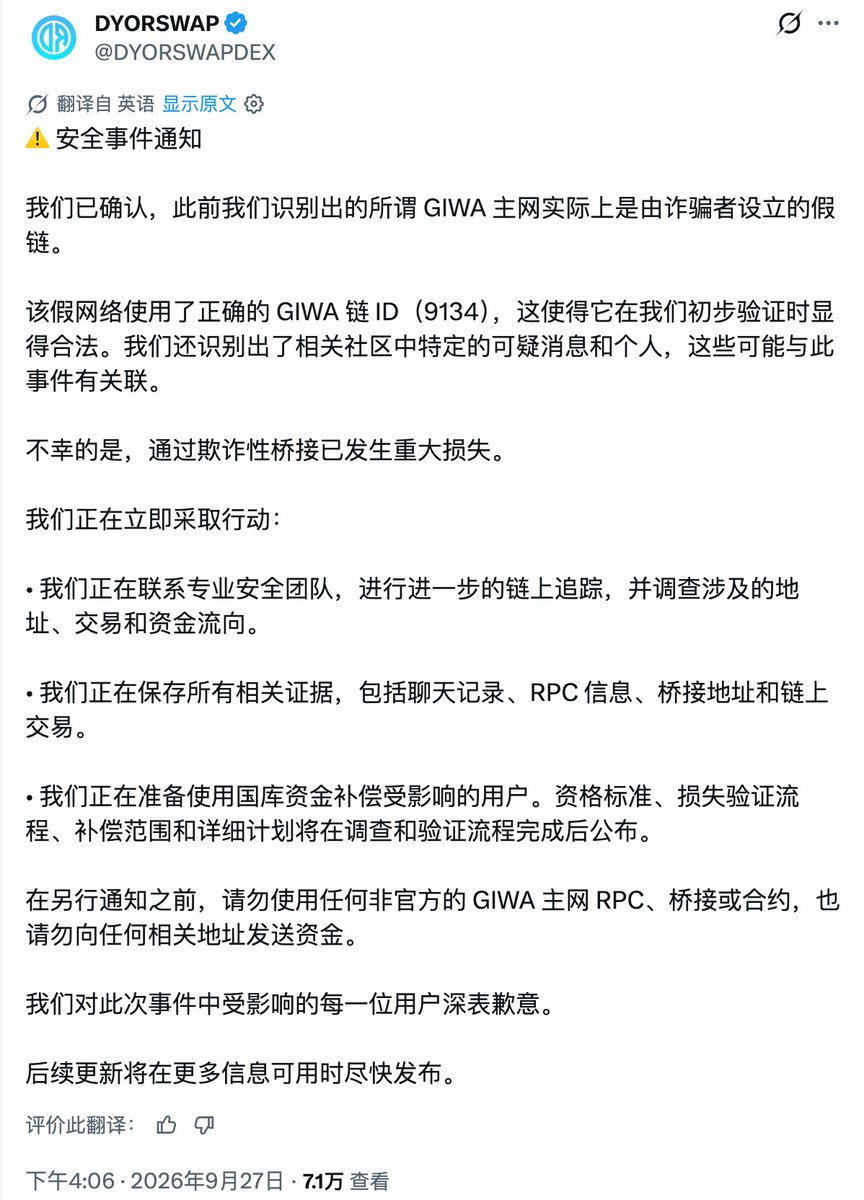
懒惰救了我
早上 GIWA 官方伙伴就说是假消息了
但中文区还是一堆人���猛冲,不少还是 BSC 的 P 小将
结果假 RPC 卷走 766 ETH 跑路 https://t.co/K1gHENfJKg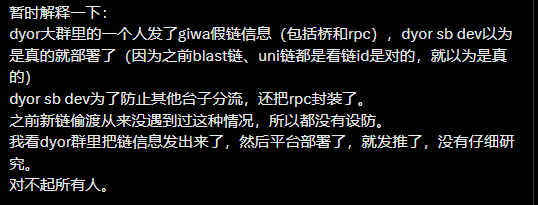
Web3利空全部数据
Upbit生态L2项目GIWA遭遇假RPC钓鱼欺诈:卷走逾760枚ETH引发反思
韩国加密交易所Upbit母公司旗下以太坊二层网络GIWA遭遇虚假RPC与跨链桥钓鱼欺诈,导致早期参与者损失超过766枚以太坊。社区分析指出,Chain ID在以太坊生态中仅是代码中的数字变量并不具备排他所有权,黑客利用官方主网尚未上线的盲区伪造全套节点及DEX跨链桥进行精准收割。事件发生后,社群不仅对早期盲目打新、缺乏官方核验证明的投机心态展开集体反思,更围绕攻击者提前半月部署测试以及项目方机制是否过于草台班子产生激烈的质疑与推演。
#GIWA#Upbit#假RPC钓鱼#以太坊被盗#跨链安全
话题热度
326
帖子数
4
曝光
9.4万
参与创作者
4
话题热度趋势
从首次出现到最后更新;不足 7 天时补足 7 天观察窗。
全部关联帖子
共 4 条


