返回话题榜
Web3利空全部数据

币安被盗金额说法升至六十三亿美元,冻结资金与巨鲸转空受关注

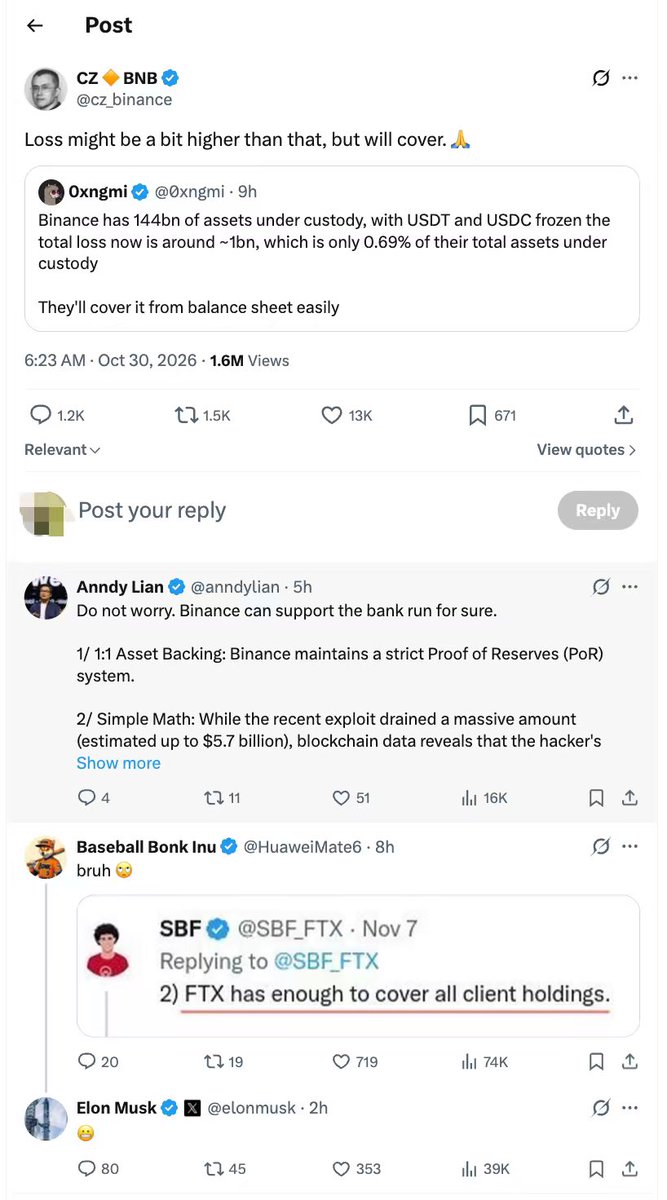
中文X围绕币安疑似被盗事件继续传播金额、资金冻结及攻击归因说法,并出现巨鲸平多转空的交易观察。作家崔成浩称,约六十三亿美元在二十分钟内被转走,并转述TRM将攻击归于朝鲜黑客、币安称约三十亿美元已被冻结且承诺承担损失。EnHeng以约六十亿美元口径,将事件与其他交易所被盗及朝鲜经济规模比较。余烬则称,一名长期持有BTC和ETH多单的巨鲸平仓获利后转而做空ETH,并将交易变化解释为事件后的看跌反应。候选材料没有官方通报、调查报告或完整链上记录,不同损失金额尚未统一,攻击归因、冻结进度及巨鲸交易动机均不能视为已独立核实。

#币安#被盗金额#资金冻结#朝鲜黑客#巨鲸转空
话题热度
6405
选题
帖子数
139
曝光
720.4万
参与创作者
70

话题热度趋势

从首次出现到最后更新;不足 7 天时补足 7 天观察窗。

全部关联帖子

共 139 条
1
15.2万 粉丝
曝光39.5万
知名链上追踪博主 ZachXBT,猜测本次攻击币安,盗取 58.75 亿美元的,为朝鲜人民军总参谋部侦察总局,下属管理的 Lazarus Group。 该组织在该领域盗窃的战果 日本 DMM 交易所,约 3 亿美元 印度 WazirX 交易所,约 2.3 亿美元 华人 Bybit 交易所,约 15 亿美元 链上协议 Kelp DAO,约 2.92 亿美元 华人 Bitget 交易所,约 3.8 亿美元 虽然币安已经追回了其中的一半资产,但是比特币、以太坊等是追回的难题,该黑客最终目标是将资产流入朝鲜,充足朝鲜国家建设。
AB Kuai.Dong 的图片 1
AB Kuai.Dong 的图片 2
2
9.3万 粉丝
曝光36.8万
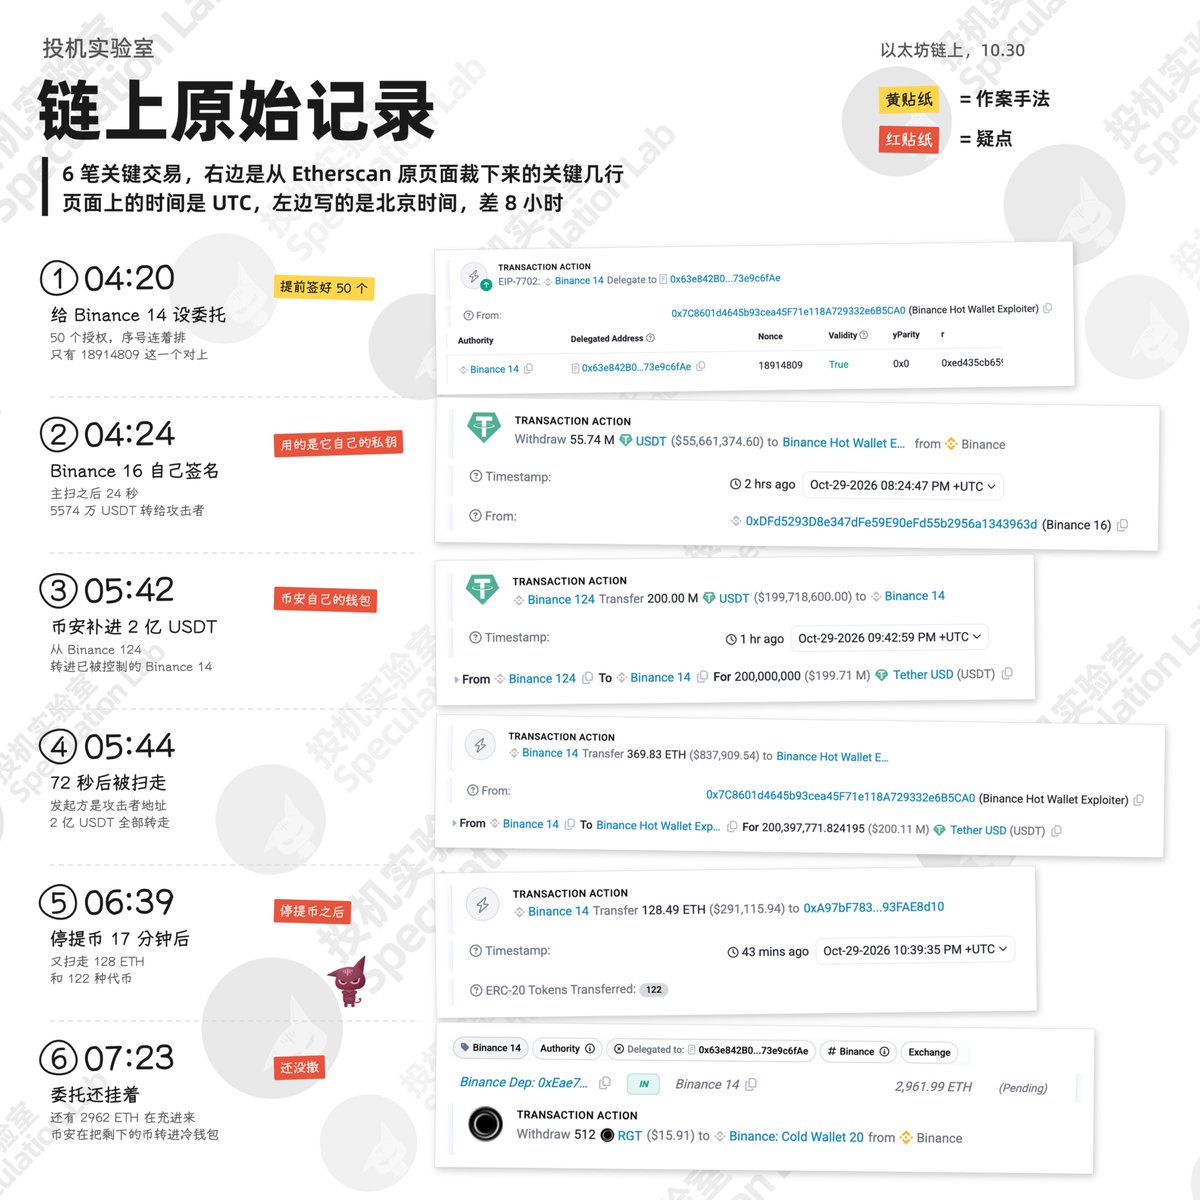
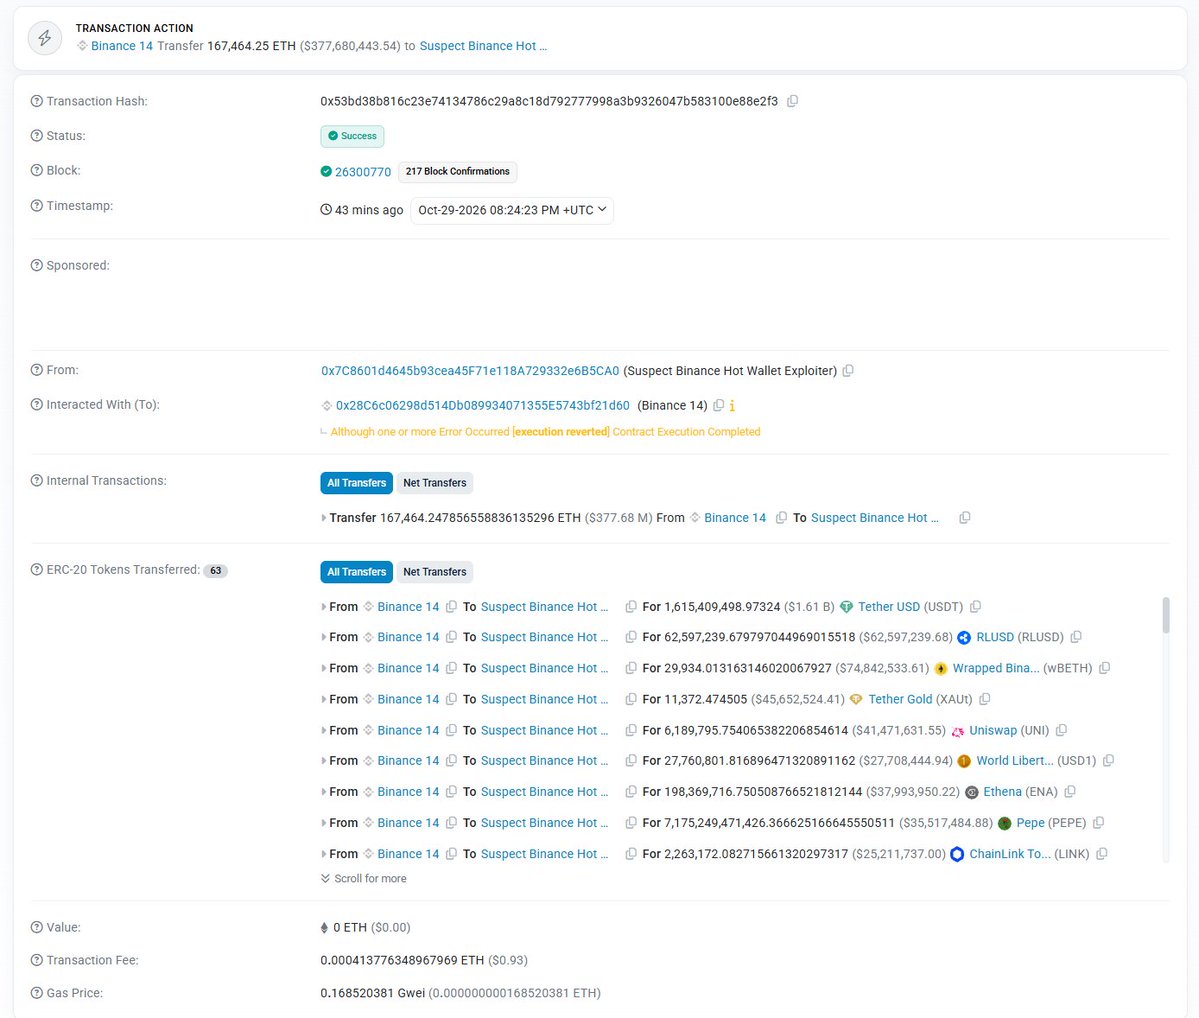
币安自己的钱包往一个被黑客控制的热钱包里转了 2 亿 USDT,72 秒后,这 2 亿就被黑客扫走了,这是北京时间凌晨 5 点 42 分的一次异常。 这次被盗,我把以太坊链上的记录一笔一笔翻完了,有一笔 2 亿 USDT 的转账,我来回看了好几遍。 被控制的这个钱包叫 Binance 14,光是发出去的交易就有 1891 万笔,是币安的主力热钱包之一。 黑客用的是 EIP-7702,这是以太坊去年加的功能,普通钱包可以把执行权委托给一个合约,委托以后,合约让它转什么它就转什么。凌晨 4 点 20 分,黑客给 Binance 14 设上了委托,不到 4 分钟,一笔交易就把里面的钱扫空了。这一笔大概 25 亿,再加上后面通过它从另一个钱包转走的 8.2 亿 USDC,就是大家说的 33 亿。 可钱被扫空以后,币安的系统好像没反应过来。 用户充到币安的钱,会先进各自的充值地址,再定时归集到这种热钱包里,被盗之后这套归集还在照常跑,又进来 2199 个 ETH,黑客分三次扫走了 2198 个。 那 2 亿 USDT 是 Binance 124 补进来的,这是币安自己的钱包。好在黑客收这笔钱的地址已经被 Tether 拉黑,钱现在冻在里面。 6 点 22 分,何一发推说暂停提币。 17 分钟后,黑客又扫了 Binance 14 一次,这次拿走 128 个 ETH 和 122 种代币,换了个新地址收。 我最后一次查是 6 点 57 分,Binance 14 上的委托还挂着,指向的还是黑客的合约,币安从 6 点 55 分开始,把这个钱包里剩下的币往自己的冷钱包里转,等于在跟黑客抢剩下的那点东西。 我最注意的还是 4 点 20 分那笔交易。 里面一次塞了 50 个授权,每个都得用 Binance 14 的私钥签名,它们只是序号不一样,最后对上了 1 个,也就是说,黑客手里提前就有 50 个币安私钥签好的授权。 主扫之后 24 秒,另一个热钱包 Binance 16 用自己的私钥签了几笔转账,2.8 万个 ETH 和 5574 万 USDT,就这样直接转给了黑客。 所以我觉得黑客能让币安的私钥替他签名,问题多半出在签名系统上,等币安出了调查结果,我再拿链上记录对一遍。 稳定币能冻,ETH 现在还冻不了,所以真正跑掉的主要是 ETH,黑客光一个地址里就躺着 19.5 万个,到现在一个没动。 黑客的地址现在已经被人刷爆了,有要钱的,骂人的,刷经文的,还有发链接说黑客还要打另外 3 家交易所的,这几天肯定会混迹很多钓鱼链接,一定小心。 这些记录链上都查得到,有兴趣自己去查查。 黑客的技术也越来越成熟,这就是AI时代,交易所要跟上时代的脚步啊!!
投机实验室 的图片 1
投机实验室 的图片 2
5
5.6万 粉丝
曝光20.0万
币安被盗的都暂停提币了,何一说用户资金还安全,但我有点不放心,查了一下币安这些年被盗,都是怎么处理的。。 币安成立 9 年多,交易所自己的钱包真被偷走钱,之前只有 2019 年那一次,4000 万美元,今天凌晨这次要是坐实了,光估计的流出就有 33 亿美元,是那次的 80 多倍。 所以我把币安历次出事都翻了一遍,看看它每次是怎么收场的。 第一次是 2018 年 3 月。 黑客花了几个月做钓鱼网站,攒下一批用户账户,给每个账户建好了交易用的 API 密钥。3 月 7 号,这些账户在两分钟里被操纵着去买 VIA,价格拉了 100 倍。黑客提前开好的 31 个账户就在上面卖。可提币那一步触发了风控,交易和提币全停了。币安把这两分钟的异常交易全部撤回,黑客充进来的 VIA 也被扣下,最后一分钱没带走。之后币安挂了 25 万美元悬赏,又拿出 1000 万美元专门留给以后的黑客悬赏。 同年 7 月那次严格说不算被盗。几个 API 账户交易异常,平时几美分的 SYS 在币安上成交到了 96 个 BTC。 币安停了大概半天,把异常交易回滚,所有人的 API 密钥一律删掉重建。也是这次之后才有了 SAFU,交易手续费的 10% 单独放进冷钱包,专门给用户兜底。 2019 年 5 月 7 号是真被偷了。 黑客用钓鱼和木马拿到了一批用户的 API 密钥和谷歌验证码。然后一笔交易从 BTC 热钱包提走 7074 个 BTC,当时大约 4000 万美元。这个热钱包只放了币安 2% 的 BTC。币安当天就说 SAFU 全额承担,用户不亏,然后停了一周充提,改 API、二次验证和提币审核。 中间还有个插曲。CZ 一度说在考虑让矿工回滚比特币链,把这笔转账撤掉,被骂得很惨。第二天他就说不做了,还道了歉,理由是这会给比特币开一个很坏的头。 同年 8 月是一次勒索。 有人拿着 1 万张疑似币安用户的 KYC 照片,要 300 个 BTC 封口。币安没给,说这批照片是 2018 年外包审核时流出去的。反过来还挂了 25 个 BTC 悬赏,要找出这个人。 2022 年 10 月出事的是 BNB 链。 黑客伪造了跨链桥的验证,凭空铸出 200 万个 BNB,当时值 5.7 亿美元左右。币安让验证节点把整条链停了大概 8 个小时。黑客只来得及转走 1 亿多美元,剩下 4 亿多困在链上动不了。后来 BNB 链硬分叉修了桥,可一条公链说停就停,那阵子也被骂得不轻。 2025 年圣诞节前后是币安旗下的 Trust Wallet。 浏览器插件 2.68 版被塞进了恶意代码,2500 多个钱包被偷走约 700 万美元。CZ 说全额赔,两天后理赔通道就开了。 翻下来能看出币安的习惯。 出事先停,能撤回的交易就撤回,撤不回的自己掏钱补上,到现在还没让用户扛过资金损失。2019 年那次 4000 万美元,SAFU 一下就兜住了。 今天这次的体量完全不一样。 流出的估计从 33 亿到 55 亿美元以上都有。Tether 冻了 15 亿多 USDT,Circle 冻了 8 亿多 USDC,加起来 23 亿多。冻不住的主要是 ETH,光接收地址上就有 19.5 万个,4 亿多美元。 官方到现在没说被黑,只说用户资金完全安全,CZ 说看起来确实是被黑了,作为股东他预计用户会被全额覆盖。也有报道说何一已经确认提币暂停。 SAFU 今年 2 月全换成了 BTC,大约 1.5 万个,换的时候值 10 亿美元,冻住的稳定币还有机会要回来,真正的窟窿看冻不住的那部分有多大。要是超过 SAFU,就得动币安自己的钱了。 我觉得币安赔得起,用户这次应该也不会亏,我更关心的是热钱包的 7702 委托是谁签的,这个不说清楚,提币就算恢复,大家心里也不踏实啊。
另一面 的图片 1
8
4.2万 粉丝
曝光16.6万
币安被盗已经被版本提前预言,赵长鹏听信了假鬼子的话。 把币安热钱包多签在了硬件钱包 @OneKeyHQ 上。 造成了33亿的被盗损失。 大家不用担心,本次被盗取得资金不如 @cz_binance 首富身价的二十分之一,完全覆盖的了。 只是币安被盗说明了一个事情,未来不注重技术的公司会受到黑客的惩罚。 币安前端UI连 $BNB 持仓买入平均价格都算不明白,更何况安全问题。 希望这次被盗事件能让币安往严谨技术上偏一偏。
坂本答案 的图片 1
9
9.3万 粉丝
曝光13.7万
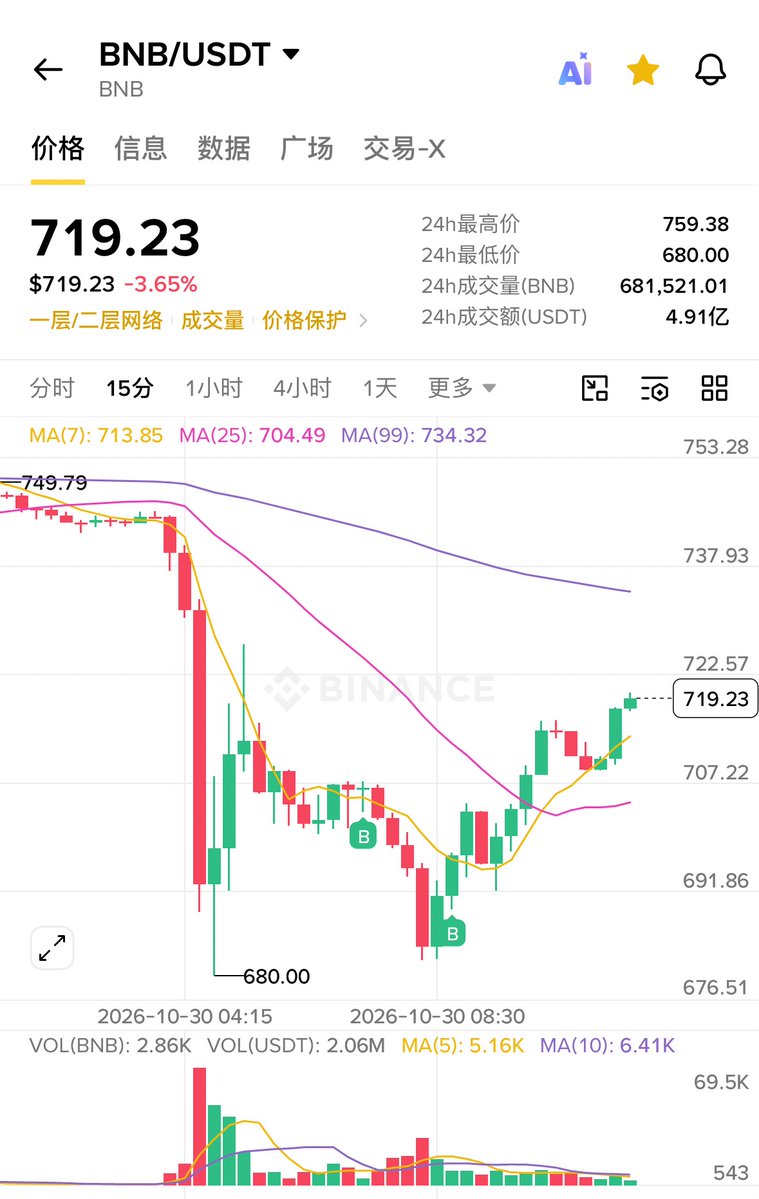
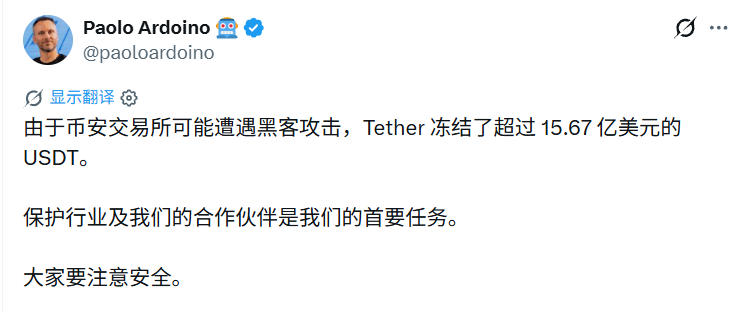
市场暴跌就是因为这,又被盗了,市场反应最快,刚砸盘就是因为这,BNB 跌 9%,BTC 跌破 7.9 万,1 小时爆仓 6.3 亿美元😮‍💨 凌晨 4:24,币安一个热钱包被一笔交易扫空。 40 分钟,以太坊链上流出约 33 亿美元,如果坐实,这是去年 Bybit 被盗案的两倍多。 Tether、Circle 已冻结约 18 亿,ETH冻不住。 币安说还在调查,CZ说看起来就是被黑了😂 怎么被抽空的,链上分析是,10月28 一个新地址从 Tornado Cash 拿到启动资金。 04:20 热钱包被设置 EIP-7702 委托,执行权指向它的合约 04:24 一笔扫走 16.7 万 ETH和16 亿 USDT 和 60 多种币 04:41 另一个热钱包流出 8.2 亿 USDC 7702 委托必须用钱包私钥签名,那签名哪来的? 钱能追回多少不清楚,Circle 冻结 8.2 亿 USDC,Tether 冻结约 9.7 亿 USDT,有报道说已超 15 亿,4 亿多美元的 ETH 冻不了,已转到新地址,部分 USDT 冻结前就被拆散转走 稳定币这次冻得够快,一半以上拦下来了。 接下来又是老一套,提币停没停,根因是什么,最终亏多少,SAFU 赔不赔。。这几天肯定会冒出币安赔付,领取紧急迁移资产之类的链接,全是钓鱼的,别点。
投机实验室 的图片 1
11曝光13.2万
会补跌的。 钱有机会追回来,行业信心很难短期收复。 目前CEX的热钱包机制很容易被黑客盯上,AI时代的黑客尤其厉害。 我也放了200wu在币安,真心希望币安挺过来。目前还好第一时间币安卡提币了,不会直接踩踏式砸盘,但是用户第二时间反应过来,配合美股科技股的大跌,市场还是会给一个不及格的答卷。
12
15.0万 粉丝
曝光12.2万
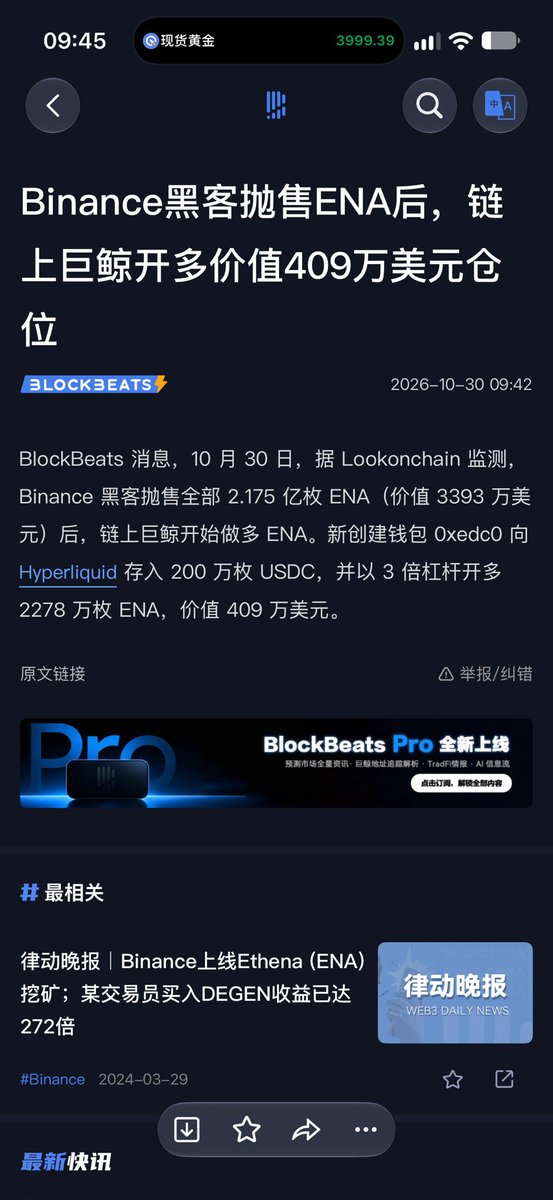
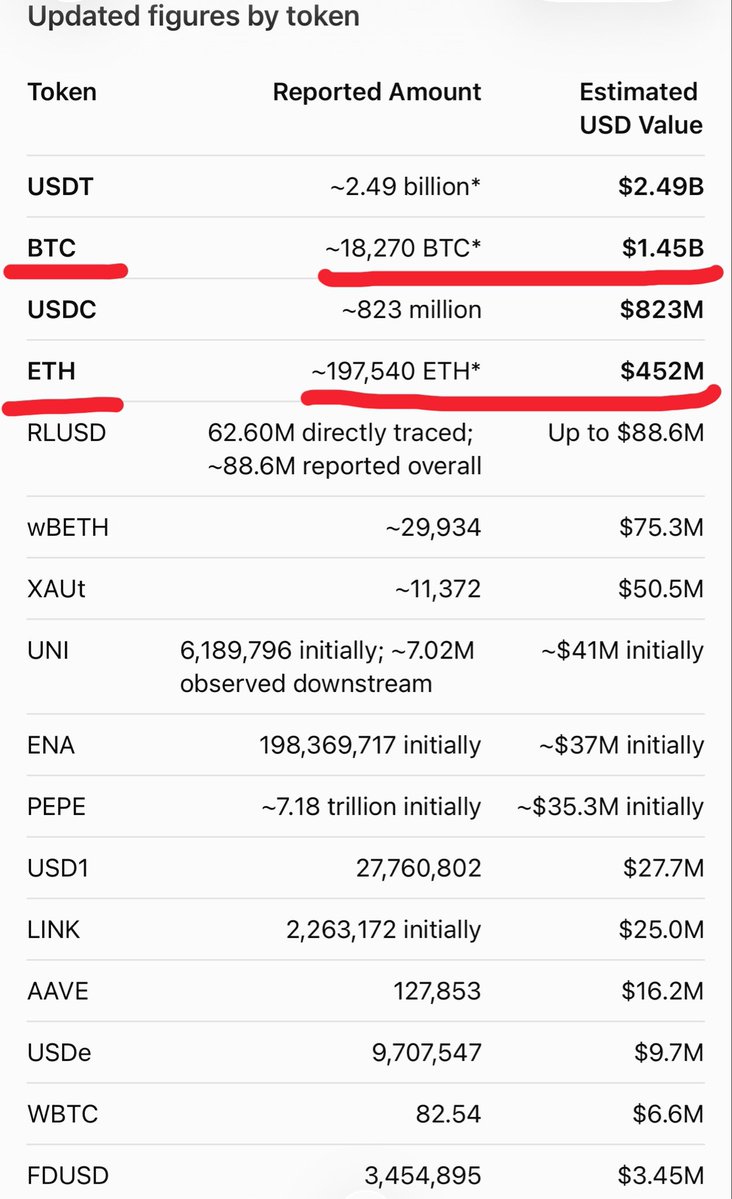
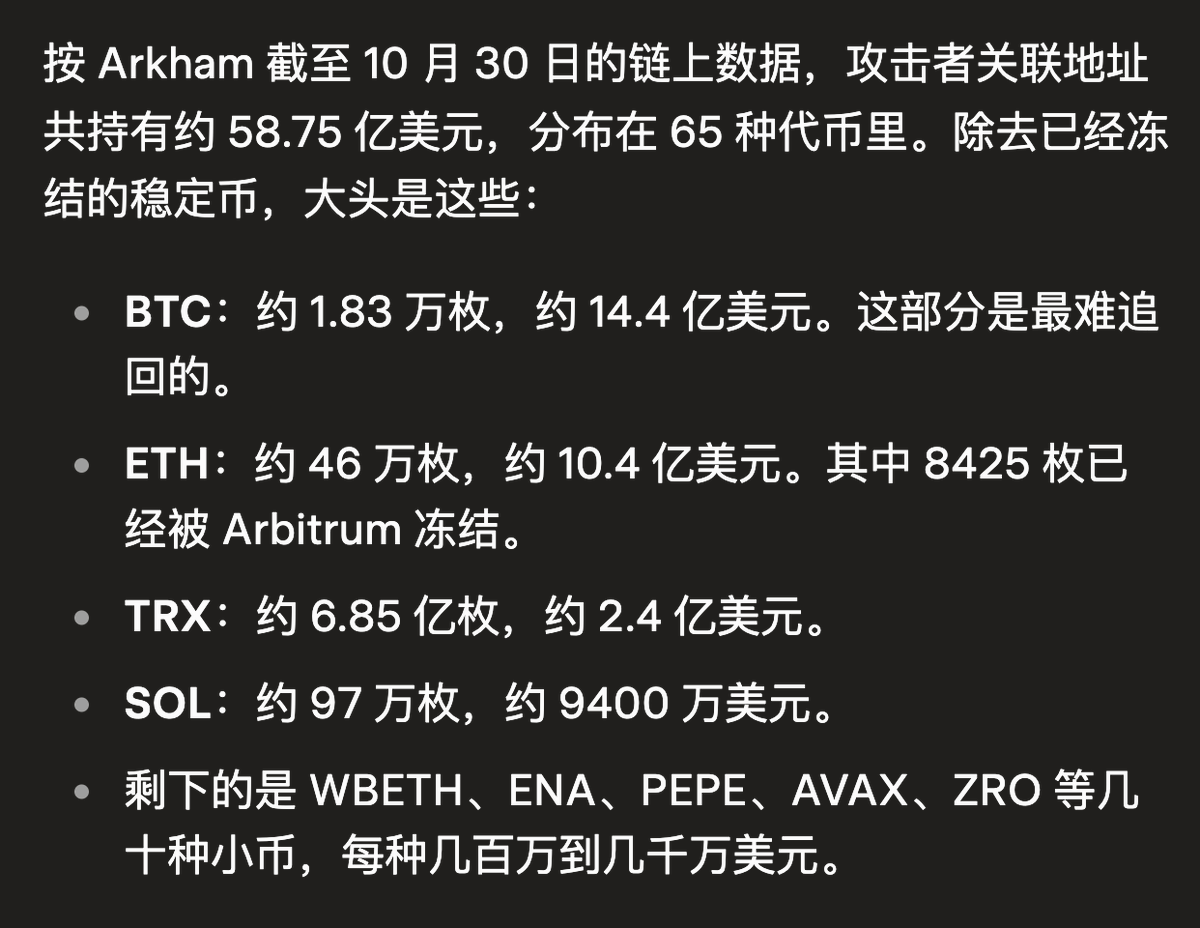
哎,这市场唯一的赢家真的就只有黑客了。 币安今天凌晨被盗约 $34.3 亿资产 (剔除了被稳定币发行方已经帮忙冻结了的 $24.3 亿稳定币)。 最大被盗资产为 18,270 枚 BTC ($14.4 亿),目前这些 BTC 黑客还没动。 其它的山寨目前就正在被卖成 ETH,黑客手上的 ETH 已经高达 46.7 万枚 ($10.6 亿)。 https://t.co/9YJD1bCi2A -------------------------------------------------------------------------- #Bitget 来了就是VIP!Crypto、美股、CFD,全球先机一站布局
余烬 的图片 1
14
15.0万 粉丝
曝光11.8万
这黑客有点虎,他这是不知道 Arbitrum 链官方能直接从他钱包里把钱转走? 黑客今早从 Binance 盗取的资产里包含价值 $3025 万的 Arbitrum 链资产:8,426 枚 ETH + 7456 万枚 ARB。 估计也是以为 ETH 跟原生币 ARB 不会有事,所以就暂时先放着没跨到 Ethereum 去。 15 分钟前,Arbitrum 链官方把黑客钱包里 Arbitrum 链上这些 ETH 跟 ARB 给转走了。 https://t.co/PSXKqiOaLv 半年前,盗 rsETH 的黑客把 30,766 枚 ETH 放在 Arbitrum 链上,然后也是被 Arbitrum 链官方给转走了,然后还给了了项目方。 -------------------------------------------------------------------------- #Bitget 来了就是VIP!Crypto、美股、CFD,全球先机一站布局
余烬 的图片 1
15
20.4万 粉丝
曝光11.6万
马斯克评论CZ 🔥😂 刚刚世界首富马斯克评论了币安创始人CZ ,该帖子是在币安被盗前一天,CZ宣传加密安全教育的内容 马斯克很少与CZ公开互动。CZ曾在X私有化时出资5亿美元,后转为XSpace股东 马斯克经常用😂表情包与人互动,目测这只是一个中性的态度回复 不过昨日马斯克用interesting 的支持态度,转发了HyperLiquid 旗下的 TradeXYZ 与 ICE 合作内容
17
8.1万 粉丝
曝光10.1万
币安被盗过程 暂时进程 币安补了2亿USDT,72秒就被黑客扫走 10月30日凌晨5点42分(北京时间),币安从自家钱包 Binance 124 往热钱包 Binance 14 转了2亿USDT。可这个钱包当时已经在攻击者手里,72秒后这2亿就被全部转走了。 链上记录还原的经过: 04:20,攻击者用 EIP-7702 给 Binance 14 设了委托,提前签好50个授权,其中1个生效 04:24,Binance 16 自己签名,向攻击者转出5574万USDT 05:42,币安往已被控制的 Binance 14 补进2亿USDT 05:44,这2亿被攻击者全部扫走,不过 Tether 已经冻结了这个地址 06:22 币安暂停提币,17分钟后 Binance 14 又被扫走128 ETH 和50多种代币 06:55 币安开始把剩下的币转进冷钱包,但到06:57,攻击者的委托还挂着没撤 被盗之后转进 Binance 14 的2199 ETH,被扫走2198 ETH;进来2.06亿USDT,被扫走2.04亿。 最大的疑点是,每个授权都要用 Binance 14 的私钥签,Binance 16 也是用自己的私钥签名转出去的。这看起来不像被骗签了一次,更像是签名系统整个被攻破了。 信息来自链上数据整理,以币安官方公告为准。
20曝光9.3万
在坏消息里一个相对好一点的消息: 黑客攻击拿到的价值14亿美金的BTC,在可预见的很长时间内都不太可能成为砸盘力量,或者可以说间接替市场锁住了18270个BTC?😂😂😂 与ETH不同,曾经BTC的混币服务商如 ChipMixer、Bitcoin Fog、Samourai 等都被关停或起诉,比特币上能吃下大额资金的混币渠道越来越少,而绝大部分的CEX已经要求相对严格的KYC,也会配合冻结。 当年像 BTC-e 那种不管来源的大交易所,也是门头沟劫案主要的销赃渠道,现在基本被打掉了。 2016 年 Bitfinex被盗约 12 万 BTC, 因为洗钱难度较大,黑客只洗出去一小部分,用过暗网市场和混币服务。但过了6年还被美国执法部门抓住,追回了9.4万个。 现在已经又10年过去了,链上分析成熟了非常多。 2016 年几乎没人做专业追踪,现在有 Chainalysis、Elliptic、Arkham 这些公司,被盗地址几分钟就会被全行业标记。 尤其像遭受了重大损失的币安 @binancezh , @heyibinance 更加不会轻易放过找回的机会。 所以对这次的 18,270 BTC 来说,现实情况是可以洗,但会慢、会大幅折价,中途被拦下的风险也比当年高得多。 所以算是稍微能自我安慰的一点了吧。
土澳大狮兄BroLeon | Crypto | AI | Stocks 的图片 1
25
6.7万 粉丝
曝光7.7万
if u wanna know what crypto to hold for the next bull run, apparently all u gotta do is look at today’s reported $5.6B Binance hack guys no wonder $ETH is Kim Jong Un’s favorite pookie So bullish on my ETH babies😭 but jokes aside, I’d keep a very close eye on the market over the next 72 hours. wouldn’t be surprised if we get another leg down. I’m already getting ready to DCA. this whole thing reminds me of 2022. remember, LUNA collapsing in May wasn’t the bottom. Celsius and 3AC blew up in June, BTC flushed to around $17.6k, and then FTX happened in November and took us down to ~$15.5k. looking back, those were some of the best accumulation opportunities of that entire cycle. but they didn’t all happen at once. major blowups tend to cluster around periods of forced deleveraging. when institutions are scrambling for liquidity, they sell whatever they can, not necessarily what they want to. that’s when prices can temporarily disconnect from fundamentals. now, I don’t think it’s fair to call this FTX 2.0 just yet. FTX was fundamentally a solvency and credit contagion crisis. so far, the Binance situation appears to be a security breach, with roughly $2.4B in stablecoins reportedly frozen and Binance saying user funds are safe. that’s encouraging, but we still don’t know the final losses or whether there are any second-order effects. frozen funds aren’t necessarily recovered funds either. and remember, BTC was already under pressure before the hack news broke. we’ve got a hawkish Fed, weakness in tech stocks, and a market that’s still extremely sensitive to liquidity. the hack just added another layer of uncertainty and triggered a pretty brutal long liquidation cascade. so over the next few days, I’m watching withdrawals, any signs of contagion, whether futures leverage gets properly flushed out, and most importantly, whether real spot demand starts absorbing the selling. a big red candle alone doesn’t mean we’ve found the bottom. I wanna see whether the forced sellers are actually running out. I’m not interested in catching the exact bottom or levering myself into another disaster lol. just keeping dry powder and preparing to DCA in stages if we get another proper liquidity sweep. and please, every time something blows up in crypto, people start screaming that the entire industry is finished. we heard enough of that shit in 2022. the industry survived, but plenty of individual companies and tokens didn’t. there’s a difference. anyway, I’m watching closely and getting ready to buy the fear, fam. 🥒
Pickle Cat 的图片 1
26曝光7.6万
信心比真金白银更重要。 我不担心币安这次事件能否赔偿用户,这是一定可以的事情。 我自己所有加密资产基本都放在币安,我比任何人都上心这次事情。 但是信心没了,就真没了。以后在交易的时候问问自己,你的钱真的安全吗?放在哪里安全呢? 你用硬件钱包? 供应链攻击。 你用中心化交易所?黑客盗币。 你用DEX? 社攻一下你,你随便一个钓鱼链接点进去钱就没了。 普通人在加密市场守护自己代币的成本在增加,而AI为黑客带来的便利在几何倍数的放大。 做完这波,就给自己放个长假吧。
28曝光6.7万
币安被黑了,说一下我知道的 今天币安多个热钱包被转走大额资产,官方核实的冻结金额在 25 亿美元左右,第三方估算更高。币安现在暂停了全部充值和提现,说法是预防性的,安全检查完就恢复 币安官方、CZ、何一都说了同一句话:用户资金安全,损失币安全部承担。这是他们的承诺。 我自己更担心的是接下来几天。交易所被黑之后,最忙的不是黑客,是骗子。假客服、假公告、"点这里可以提前提现"的链接,全会冒出来。 所以:一切以币安官方渠道为准,别信截图和群消息。任何链接别点,任何人要你账户信息、验证码、助记词,都是骗子。提现暂停期间谁说能帮你先提出来,更是骗子。
30曝光6.1万
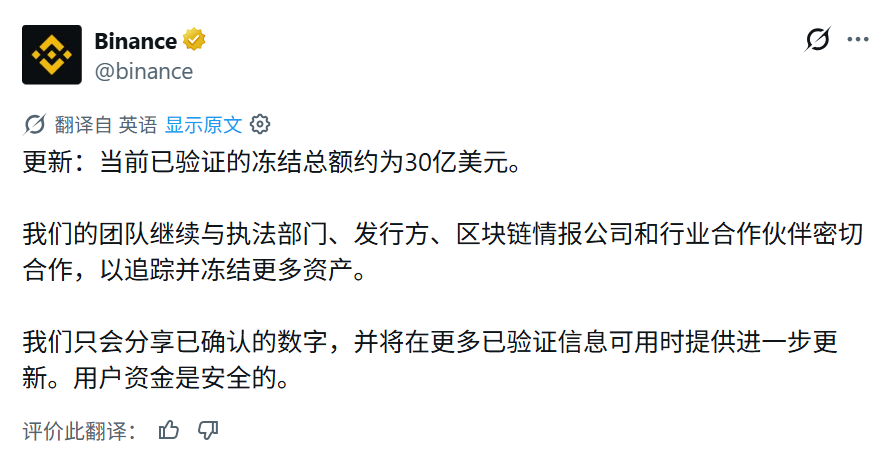
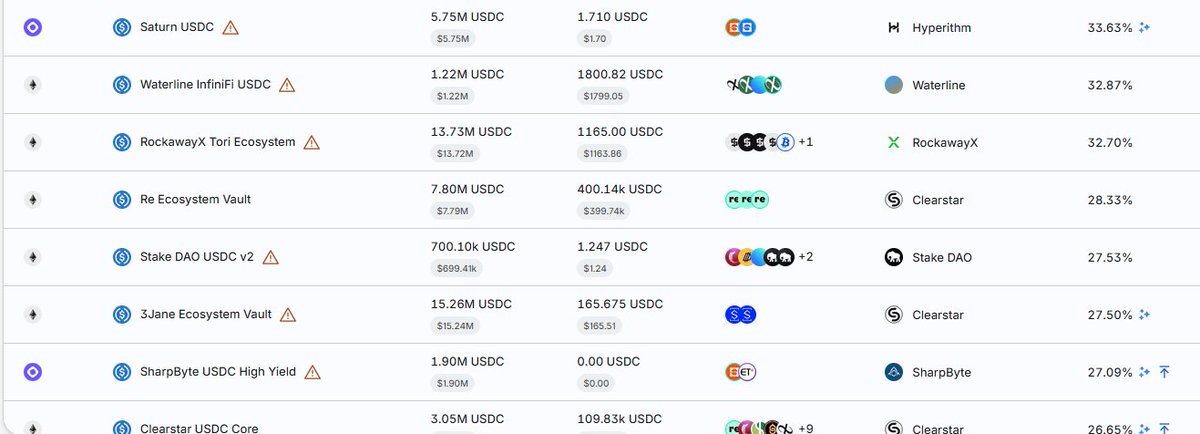
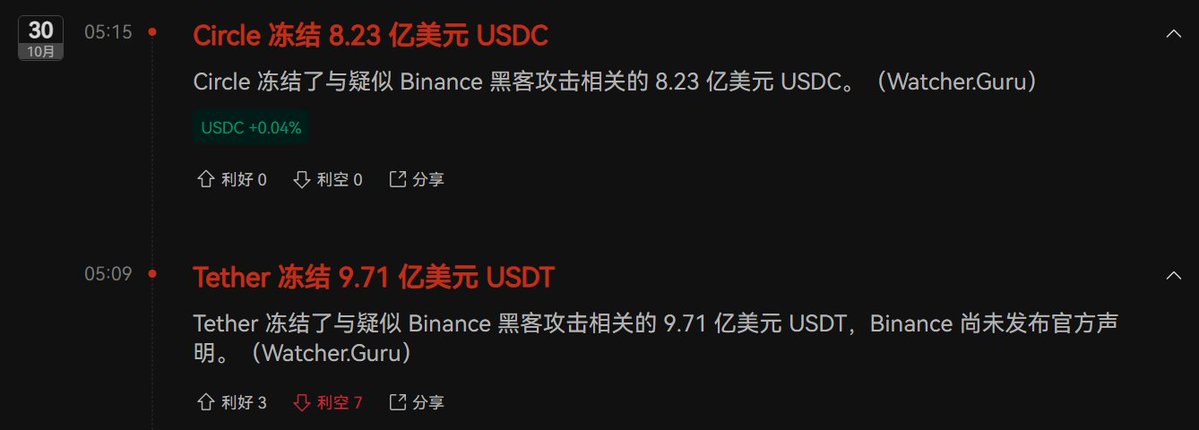
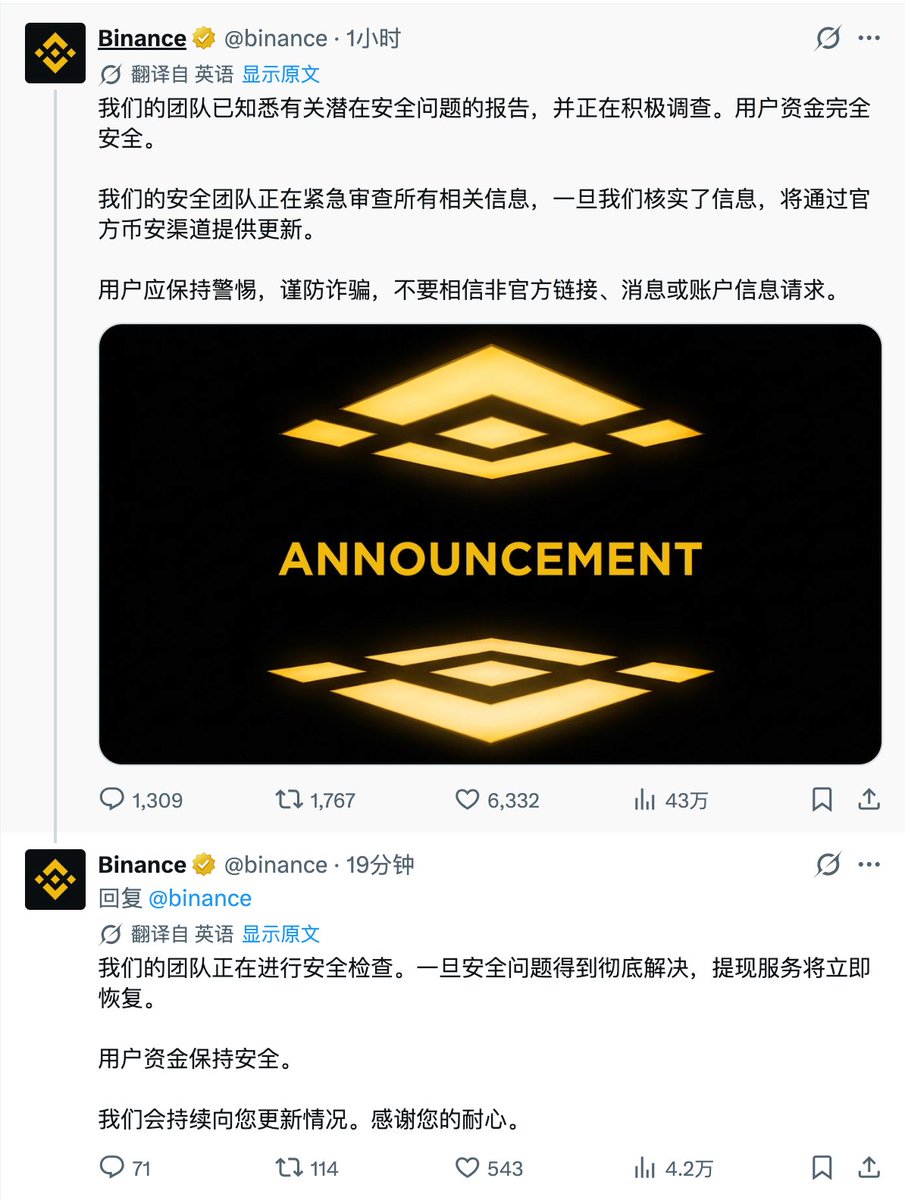
【图1】币安的安全性你就不用担心了, 我赌连提币潮都不会有。 和25年2月Bybit那次被盗对比一下, Bybit是162亿美元用户资产被盗了14.6亿, 被盗比例9.01%。 币安这次毛流出56.4亿, 刚才官方说冻结了30亿刀【图2】, 那么损失最大26.4亿刀, 并且毛流出还未必全是盗币, 还有币安自己转移的、客户提币等, 那么损失占用户资产1651.2亿的1.6%。 Bybit更小的交易所, 9%的被盗比例都赔得出, 币安1.6%的被盗比例更赔得出, 大家一算都能得出这个结论, 所以我赌连提币潮都不会有多少 : )
江卓尔_莱比特矿池 的图片 1
江卓尔_莱比特矿池 的图片 2
33
40.9万 粉丝
曝光5.8万
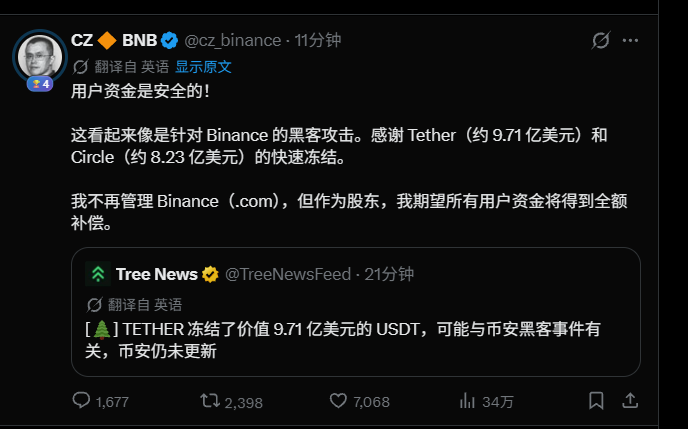
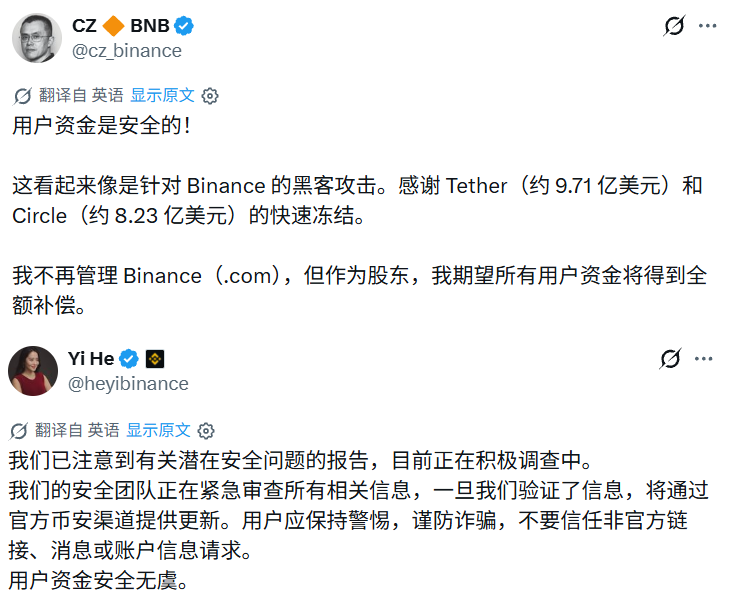
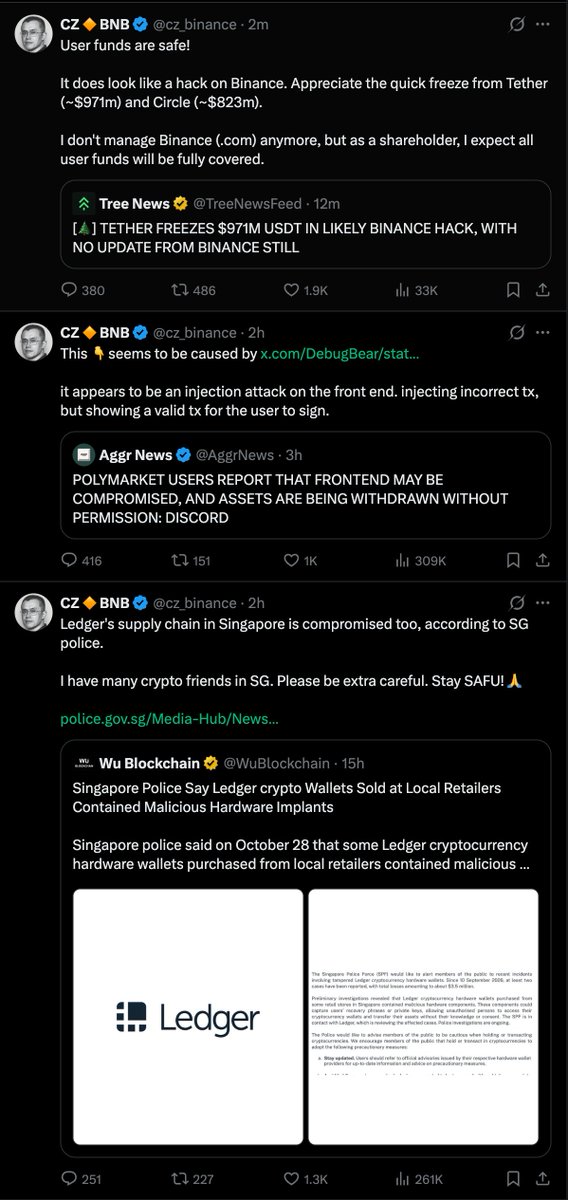
疑似被盗事件发生后 @cz_binance 和 @heyibinance 均公开表示用户资金的安全性。 根据目前消息,这次 @binance 疑似被盗约 25.3亿 美元,其中已经有 9.71亿 美元和 8.23亿 美元分别被 Tether 和 Circle 冻结,减少资金损失约 17.94 亿美元。 如果被盗金额没有继续增加,实际损失可能会低于 7.36 亿美元,这个损失对于 Binance 来说并不算伤筋动骨,2025年 Bybit 被盗约 14.6 亿美元,大概是一年的收入,相对来说对 Binance 的影响会更低。
Phyrex 的图片 1
34曝光5.6万
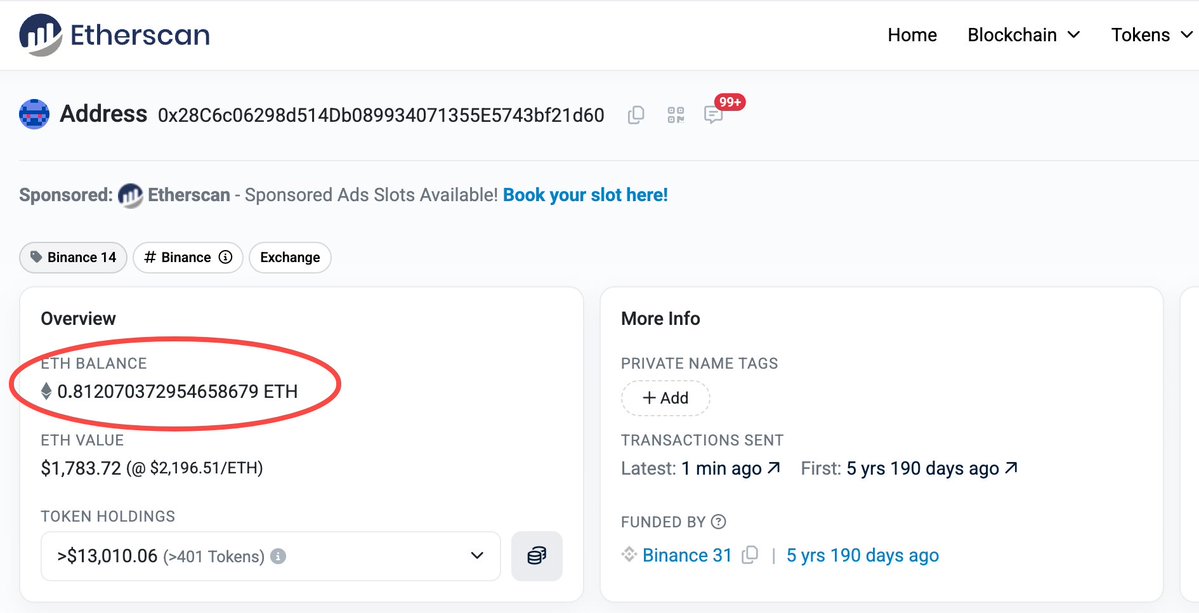
很多人都在惊叹币安单次被盗 60 亿美元的规模,可能忽略了这场劫案最核心一个事实: 被黑客彻底洗劫的那个热钱包 Binance14,正是币安每个月用来证明“资产 100% 安全”的官方储备金库。 在币安 10 月 1 日公布的最新一期储备证明(PoR)中,这个地址是维持其 ETH 100% 储备率的关键支柱。 10月初快照时,该钱包里有数万枚 ETH 和超过 12 亿 USDT,用来向全网证明用户资产得到了 1:1 的真实支撑。 但今天被盗后,目前该地址里 仅有 0.81 枚 ETH。 这就引出了大家最关心的问题: 准备金库被掏空,全额赔付的承诺还能兑现吗?答案是大概率能。 据 Coindesk 统计,这笔被盗的 ETH 约占币安总 ETH 储备的 5.6%,这意味着在被填补之前,其 ETH 的实际储备率已经跌至 94% 左右。 币安目前敢于承诺 100% 兜底的底气,并不来自于这个已经被掏空的钱包,而是来自于其极其庞大的表外体量: 还有价值超 10 亿美元的 SAFU 应急基金,以及被 Tether 等机构火速冻结的数十亿美元。 加上其整体超过 1600 亿美元的储备盘子,覆盖剩下的资金缺口绰绰有余。 在黑客的极端攻击下,公开的储备钱包确实会产生瞬时的资金缺口。 资产被盗是真,储备率短暂下降是真,可以等待 11 月 1 日的新一期储备快照,看看这个被盗的资金缺口如何被抹平。
TechFlow 深潮|APP 已上线 的图片 1
43
4.6万 粉丝
曝光4.9万
阴谋论: 一,美股那边已经调整调整调整了,然后最在乎股市的川子,这几天不但没TACO,还一直咋咋呼呼说要中期选举之后要继续干伊朗,保持着油价的高位,而高油价又对风险资产能形成有效压制。 二,币圈你不是装逼吗?你不是美股跌你硬吗?好总有办法能让你下去,没有黑客还有其他。 三,川普是当今世界的首席交易员,他当然懂顺势,而且他还能造势,顺势省钱且事半功倍“我不需要做什么,我只需要不做什么”“我不需要FUD,我只需要不TACO”。 结论:这是一场人为的、顺势的、阶段性去杠杆、去泡沫。 所以,去杠杆,去泡沫是为了什么?接下来呢? PS:纯属个人臆想。
45
32.9万 粉丝
曝光4.8万
在这次币安被盗事件中,各条L2公链纷纷启动了紧急措施,目前据路边社统计: 总计148条L2公链共冻结此次黑客转移的250个币种,共计挽回了经济损失4800多U,即使一些公链只有几十U涉及被盗,基金会也及时冻结。 在接受路边社采访时,一位不愿透露姓名的L2负责人说,虽然冻结的资金只有19U,但是这已经我们公链上今年最重要的一次经济活动。
48
16.2万 粉丝
曝光4.7万
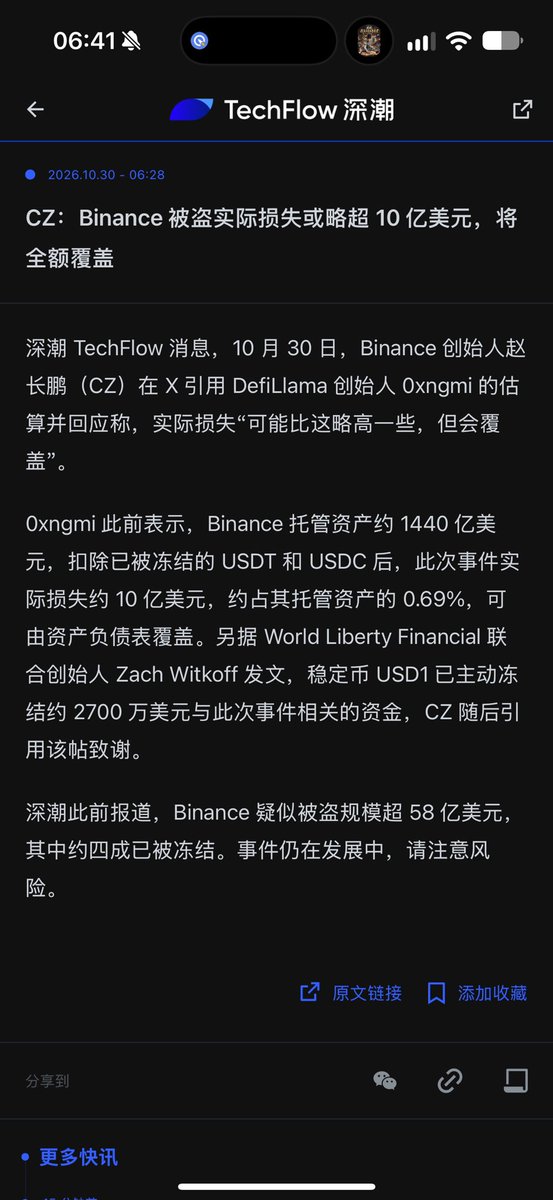
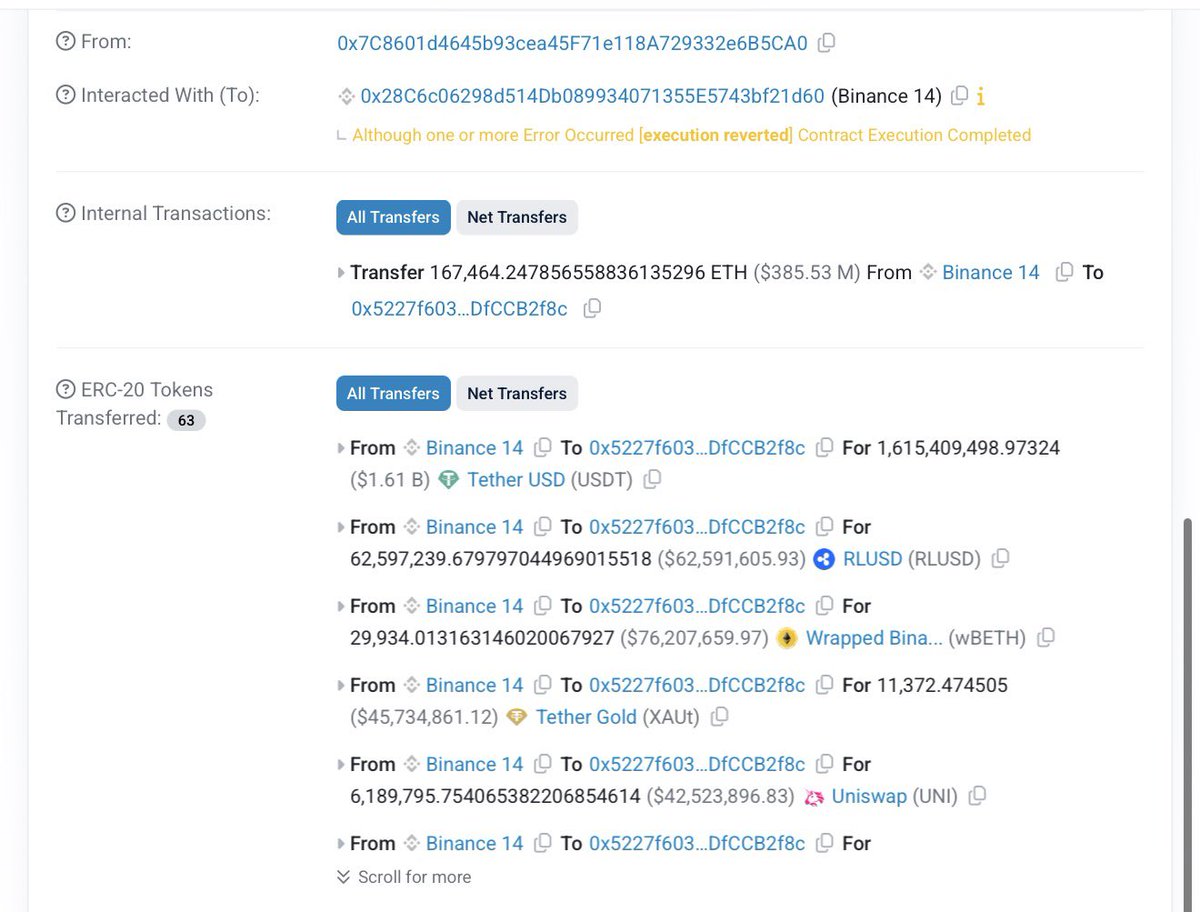
Grok按照时间总结的这次币安被盗的全部细节,原来黑客昨晚就开始准备了: 1、准备阶段 1)10月28日:攻击者地址(标记为发起方,如 0x7c86…5ca0)从Tornado Cash分多次获得少量ETH作为gas费(约三笔0.1 ETH级别),提前布局。 2)10月29日下午至傍晚:攻击者部署专门的清扫(sweeper)合约。期间有测试/演练交易,使用自身地址验证EIP-7702委托与扫荡流程。最终清扫合约约在下午部署完成。 2、主攻击阶段(10月30日凌晨) 1)约04:20:攻击者通过EIP-7702对Binance 14热钱包提交委托授权。交易中携带了约50个连续nonce的授权签名(全部由Binance 14自身私钥签署),确保即使nonce快速变化也能命中其中一个。授权生效后,Binance 14临时/持续执行攻击者部署的清扫合约代码。 2)04:24:主扫荡开始。Binance 14在一笔交易中转出约16.7万枚ETH(约3.8–3.9亿美元)+ 约16.15亿USDT + 60多种其他代币(包括RLUSD、wBETH、UNI、ENA、PEPE、LINK、AAVE等)至新地址(接收方被Etherscan标记为Binance Hot Wallet Exploiter)。单笔规模巨大。 3)约04:24:47(24秒后):Binance 16热钱包直接用自身私钥签名,转出约2.8万枚ETH至同一接收地址。 4)约04:39–04:41起:部分ETH被二次转移至新地址。Hot Wallet 34等通过已委托的Binance 14权限,转出约7.8亿USDC + 后续约4300万USDC。 5)后续几十分钟内:多链持续流出,包括比特币网络、波场(Tron)、Arbitrum、Optimism、Base、Avalanche等。部分山寨币开始被抛售换ETH。 3、应急响应与冻结(凌晨5点后) 1)约1小时内:Tether与Circle紧急行动。Tether累计冻结超过15.67亿USDT;Circle冻结约8.23亿USDC。合计冻结稳定币超23亿美元,后续官方核实数字约25.4亿美元(含其他稳定币如USD1等)。Ripple、World Liberty Financial等也协助冻结部分资产。 2)约05:15: CZ发帖称“用户资金安全”“看起来确实像针对币安的黑客攻击”,感谢Tether和Circle快速冻结。 约05:29起:币安官方发文,称已注意到潜在安全问题并积极调查,用户资金完全安全,提醒警惕诈骗。随后宣布进行安全检查、暂停多链提现,直至确认环境安全。 约06:00–07:00:何一等回应,感谢相关团队协助冻结;CZ回应净损失估算“可能略高一点,但会覆盖”。 损失规模与现状(截至目前公开数据) 1)总流出:与币安标记钱包相关的资产流出约56.43亿美元(以太坊约35.28亿、比特币约14.49亿、波场约6.28亿,其他链合计约3800万) 2)冻结:稳定币冻结至少23–25.4亿美元。 3)净损失估算:扣除已冻结部分后,DefiLlama等测算约10亿美元左右(占币安托管资产约0.69%)。CZ表示可能略高,但会覆盖。用户资金被官方声明为安全,历史上SAFU也多次兜底。 其他动态: 攻击者持续抛售部分山寨币换ETH; 有地址在Aave抵押USDT借ETH; 部分热钱包委托曾持续未及时撤销,导致新进入资金可能被二次扫荡。 攻击手法总结 主流观点认为这是利用以太坊EIP-7702机制(Pectra升级后的账户委托功能)对币安热钱包进行的攻击,核心是攻击者获取了相关热钱包私钥或签名能力,而非单纯智能合约漏洞。 不是传统智能合约漏洞,而是EIP-7702委托:普通钱包通过自身私钥签名后,可临时/持续执行指定合约代码。链上证据显示授权签名来自币安热钱包自身私钥,因此主流判断是私钥被获取,或签名系统/流程被突破/欺骗(类似过往交易所签名流程被操纵的案例)。攻击者提前用Tornado Cash洗gas、部署合约、用连续nonce保护授权,手法专业。 官方尚未公布完整入侵路径。 现在看起来用户资产应该是安全的、这个量级的损失对于币安来说并不是很大,应该能完全兜底。但不得不说,AI时代加密货币面临的安全环境,会越来越严峻。攻击门槛大幅降低、事件频率上升,总体呈现“更频繁、更智能化、更系统化”的特征。 AI并没有“创造”全新的根本漏洞,而是把已有的弱点(密钥、人、运营流程、新协议功能)放大并工业化。安全环境因此变得更动态、更高频:小规模、自动化攻击更常见,高价值目标(交易所热钱包、大型协议)仍可能出现单次数亿美元级别事件(这次更是到了数十亿级别); 当然防守方也在大规模部署AI防护,用同样的技术反击。长期看,密钥管理(多签、阈值签名、硬件安全模块)、最小权限原则、AI agent的隔离与权限控制、这些都是最关键的系统性防线。
56
4.4万 粉丝
曝光4.0万
币安此次被盗,追不回来的资金约29亿至33亿美元,金额如下: 345万美元 $FDUSD 4420万枚 $OP(约480万美元) 约181万枚 $AVAX(约1600万美元) 其他以太坊代币约1.36亿美元 97万枚 $SOL(约9300万美元) 6.846亿枚 $TRX(约2.43亿美元) 2.335亿枚 $XRP(约2.89亿美元) 45.9万枚 $ETH(约10.3亿美元) 18270枚 $BTC(约14.2亿美元) 另外还有6000万枚 $USDT 被压在Aave作抵押,Aave没有冻结,但黑客已经借走 $ETH 。 万幸的是,币安确认目前冻结总额约30亿美元,Tether和Circle立了大功,被CZ亲切的称为救命恩人,就是不知道冻结的这些钱会如数退给币安吗,还是像刘备借荆州一样,永远帮币安保管着。
58
7.8万 粉丝
曝光3.8万
卧槽,1011熬过去了,1030还是来了,币安被盗! 1. 币安热钱包安全事件最新梳理 10月29日晚,币安多个以太坊热钱包被异常转出,核心流出约28-33亿美元。涉及USDT、USDC、ETH等大量资产。 事件仍在调查中,用户资金官方说安全。 2. 被转出规模 主要是以太坊热钱包(Binance 14、16、Hot Wallet 34等): USDT:约16.15亿枚 USDC:约7.8亿枚 ETH:约19.5万枚 另有wBETH、RLUSD、UNI、ENA等数十种代币 部分跨链追踪数字更高,但核心是以太坊侧。 3. 冻结情况 稳定币发行方反应很快: Tether:冻结超15.67亿USDT Circle:冻结约8.23亿USDC Ripple:冻结约2亿相关资产 World Liberty Fi:冻结约2700万USD1 已冻结稳定币合计约20-24亿美元,大幅降低实际损失。 4. 原因分析 链上显示:攻击者通过Tornado Cash准备资金,利用EIP-7702(以太坊Pectra升级后的功能)让热钱包临时委托给攻击者的扫仓合约,随后一次性扫走资产。 本质是热钱包私钥/签名权限被滥用 + EIP-7702结合。不是传统合约漏洞。 5. 当前状态 币安官方:正在紧急调查,尚未确认最终用户资金影响 提现已临时关闭 用户资金被CZ和何一多次强调安全 市场已出现明显波动和清算
比特币橙子Trader 的图片 1
59
12.9万 粉丝
曝光3.8万
咱们小散,好好研究开多开空就得了,整天担心这个担心那个,赚钱了吗? 我压根不担心甚至都不关心币安能不能提币,我只是早上起床一睁眼 看到这个消息有点震惊,随口说下, 我只关心 我空单什么时候止盈,什么时候抄底。 你搁这天天担心币安赔不赔,行业第一的交易所他要是不赔,这个圈子就完了,比特币也别玩了。 前阵子 bitget被盗,我也是跟你们说了不要担心提币的事,最后咋样? 要有独立思考思维,用户保险基金够不够压根不重要,先不说币安背后有众多国际财团支持,光CZ大表哥几百亿美金的净资产,给币安这个下蛋公鸡掏点私房钱不毛毛雨? 就是想理性告诉你,每天应该把时间/精力 花在什么地方,就是踏马的,赚钱!😀😀😀
67
38.9万 粉丝
曝光3.3万
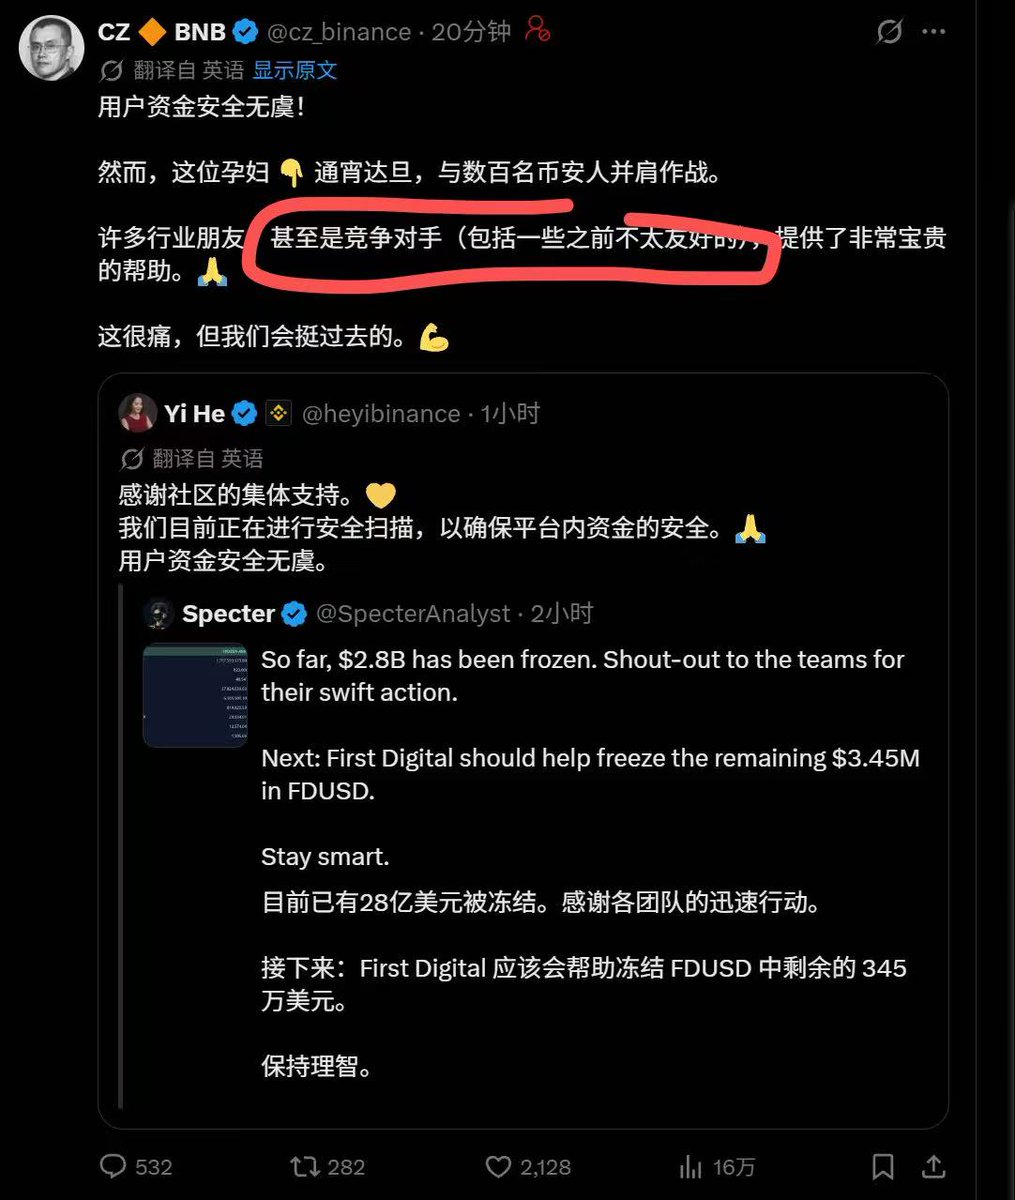
币安凌晨五点左右被黑客攻击,被盗资金可能是有史以来行业最大被盗案件,黑客正在用尽一切方法洗钱, 神鱼 @bitfish 复盘 Binance被盗始末表示,这次的黑客攻击者提前演练2次,预先制定64种代币转移清单。 目前币安存款和提款暂停,公告显示为了保障全面安全检查,下面是 @heyibinance 一姐的声明和大概目前的情况说明! 一姐表示用户资金安全,Binance 将承担所有黑客攻击损失。 根据 10 月 1 日储备金证明快照,BTC、ETH、USDT、BNB 等主要资产储备率均高于 100%,用户资产 1:1 全额覆盖,另有 SAFU 用户保护基金兜底。 我觉得币安这个赔付应该问题不大,但是行业信心可能会严重受挫, 这下子大家钱到地方在哪里呢! 可能是接下来很久的问题所在。
79
12.9万 粉丝
曝光2.8万
现在OK和币安和好最好的时机!!! 我建议老徐站出来,说 发生这种事情是整个行业的灾难,此刻OK愿意站出来,对币安提供力所能及的技术和资金支持,资金帮忙 没有上限! 反正币安也不可能要OK什么帮助,但你这么一说哪个不夸你老徐格局大@star_okx 交易所不请我去做PR的老大,都是交易所的损失。 https://t.co/6qHC85Orqz
逍遥XTony(2分钟版) 的图片 1
81曝光2.8万
币安这次出事,安全上肯定有需要交代和整改的地方。目前披露已经冻结约30亿美元,但冻结不等于追回,最终损失还要等核实。 不过,这件事没有改变我对资产保管的看法。币圈资产,我个人依然更倾向于放在最大的头部中心化交易所,比自己放钱包或者放DeFi更让我放心。 理由很简单:我不觉得自己防黑客的能力比专业团队强。钱包有私钥、钓鱼和授权风险,DeFi还有合约风险。自己掌握私钥,不代表这些风险就消失了。当然,放交易所也要承担平台的经营和信用风险,头部两个字不能替代风控。 这次多家机构协同冻结资产,倒是让我看到了行业协作的价值。如果能逐步形成安全联盟,在追踪、拦截、冻结上配合得更快,黑客转移和洗钱的难度就会越来越高。 被盗本身没什么值得美化的。能不能承担损失、追回资产、查清原因并补上漏洞,才是判断币安和整个行业有没有进步的依据。
82
13.7万 粉丝
曝光2.6万
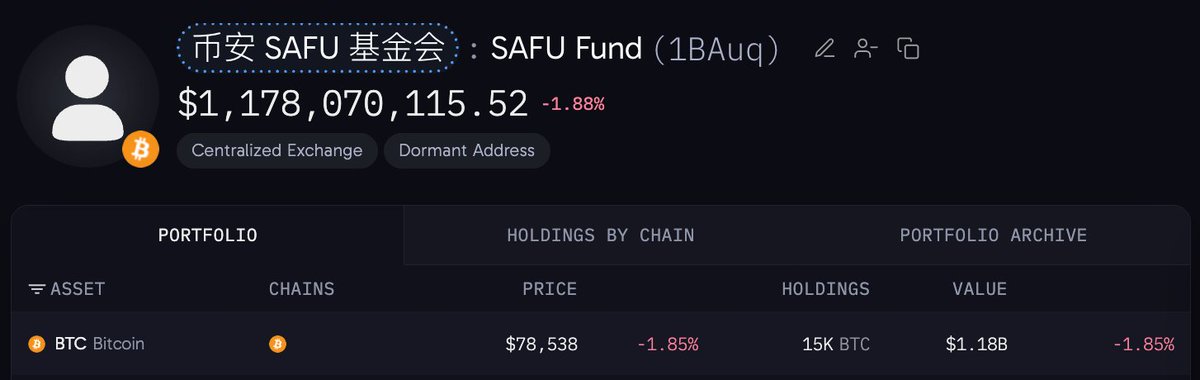
全部被盗损失由 SAFU 基金和币安资金全额承担🤝 —— 热知识:币安曾在 02.02 - 02.12 期间花费 10 亿美元累计买入 15000 枚 $BTC,折算成本约 $66,666.66,单是这部分就浮盈了 1.79 亿美元 此外,@heyibinance 表示「预计将在未来 48 小时内恢复提现服务」,这个被盗规模能在 48 小时开放已经算非常快了 SAFU 基金公开地址 👉 https://t.co/WaUFyrjgso
Ai 姨 的图片 1
83
13.7万 粉丝
曝光2.6万
黑色星期五😣 以下为当前币安被盗情况一览 ▶︎ 被盗时间:10.30 凌晨 04:10 出现首笔热钱包可疑转出 ▶︎ 被盗金额:链上转出资金 58.7 亿美元,其中 25.4 亿美元已被 Tether 和 Circle 冻结,更多资金正在追回中,因此暂时无法确定,此前 CZ 表示实际损失会高于 10 亿美元 ▶︎ 链上转移:被转移资产中 USDT 金额达 17.7 亿美元,其次为 $BTC 14.4 亿, $ETH 近 10 亿;黑客将热钱包中的 $ENA / $PEPE / $UNI / $LINK 等大量山寨币抛售为 ETH,使得币价短时暴跌,请注意相关代币风险 ▶︎ 攻击方式:等待确认中 目前资金提现已暂停,@heyibinance 多次强调用户资金是安全的,等待一个妥善的解决方案吧 黑客钱包 👉 https://t.co/Un3OadNWYl
Ai 姨 的图片 1
86
5.9万 粉丝
曝光2.5万
币安出事了:热钱包被转走超 20 亿美元,CZ 自己说"确实是对币安的黑客攻击"。$BNB 一笔交易,从币安的热钱包 Binance 14 转走 63 种代币:约 16.7 万个 ETH,加上约 16 亿美元的 USDT。热钱包就是交易所放着给用户提现的钱。收款地址是当天新建的,启动资金来自 Tornado Cash。各家链上统计的转出总额在 25 亿到 28 亿美元之间,已经超过 2025 年 2 月 Bybit 被盗的约 15 亿。 Tether 先冻了约 9.71 亿美元的 USDT,Circle 跟着冻了约 8.23 亿美元的 USDC,两个加起来约 18 亿。BNB 一小时跌了 6%,报 710 美元左右,BTC 跌到 78,800,ETH 跌 3%。币安官方账号只说了一句:知道有潜在安全问题的报告,正在调查。 CZ 的话更直接。他说用户资金安全,说自己早就不管币安了,但作为股东,他预计所有用户的钱会被全额补上。
Alan Chen 的图片 1
90
28.3万 粉丝
曝光2.4万
再完美的安全策略或者算法, 在未来更先进的AI面前都有漏洞, 而这种核武器级别的AI工具, 人人都拥有, 交易所或者链上的安全只是现有AI水平或者安防看起来貌似安全,不代表以后梗逆天的AI眼里安全。 这些交易所被盗的资金他们怎么赚回来? 发meme和发vc都不可行没人玩, 大概率靠某个时刻炮制几次流动性消失术, 然后集体插针撸把大的回来。
92曝光2.3万
加密行业可能正在被全面摧毁的,去中心化叙事是否还有未来?💣 今天醒来,看到币安被盗,规模达加密之最,非常震惊。震惊之余,看到补救及时,利用了泰达公司冻结等中心化手段降低了大部分损失。而去中心那部分,比如 BTC 和 ETH 链上的都暂时无法追回。 那么,去中心化叙事到底是否还有未来?或许我们已经等不到量子计算和 AI 叛变了? - ▶︎▶︎ 船长统计了2026年以来金额最大的20起金融行业被盗案件,其中: 🪙加密行业: 共 17 起,被盗总额约 $9.79 B,约占总额的 98.4%,去掉冻结或追回的,净损失约 $6.69B,仍占约 97.7%。 其中币安本次被盗占了大头,目前链上统计总被盗约 $5.9B,约占被盗总额的 59.3%,已冻结 $2.83B,约占净损失总额的 45.9%。 可以看出,币安的积极补救措施,使其下降了13.4%,从6成降到了4.5成。 注:加密行业的被盗手段主要集中在【签名私钥体系】和【桥接跨链体系】上,前者决定被盗上限,后者决定被盗次数。 🏦传统行业: 共 3 起,被盗总额约 $157M,仅占被盗总额的约 1.6%、占净损失约 2.3%。 其中意大利 Fideuram 一案约占传统直接损失的 68.8%,印度 NBFC 约 21.3%,墨西哥银行约 9.8%。 主要攻击方式是利用 AI 伪造高管、律师身份与声音,诱骗内部人员主动转账、窃取凭证绕过业务风控直接发起转账、利用支付流程漏洞配合内部人员套现。 注:传统金融的攻击不是直接窃取私钥这类资金控制权,而是欺骗有权限的人或滥用系统对合法请求的信任。 - ▶︎▶︎ 中心化依赖才是最危险的部分! 可以从上面数据看出,加密行业被盗占了绝大部分。传统行业虽是中心化的,但防范却更加严密。而加密行业,则暴露出了对去中心化技术的过度中心化依赖。 而这种中心化依赖,恰恰是整个加密行业最不愿承认、也最难修补的部分。因为这是一个尴尬的事实,行业讲了十几年的去信任化,在工程层面并没有真正兑现。 攻击永远发生在工程层:桥的验证依赖几个 RPC 节点,前端依赖一家云服务商,硬件钱包依赖一条跨国供应链,交易所热钱包依赖一套中心化的签名系统。 - 比如 KelpDAO: 用户以为自己在使用一个去中心化的流动性质押协议,而攻击者只是入侵了协议内部的一个 RPC 节点,让这个节点向 LayerZero 桥喂送假数据。桥也是忠实地执行了逻辑,通过验证、释放资产。整个过程中,去中心化组件没有一个叛变,出问题的是那个被中心化控制的输入源。 所以,它不需要攻破去中心化技术,只需要攻破去中心化技术所信任的那个中心化入口。 - 再比如币安: EIP-7702 本身是协议层的特性,不是漏洞,热钱包签名本身是标准操作,不是缺陷。但当这两者在一个中心化交易所的签名系统里耦合,就给了攻击者一个机会,他们通过攻破中心化系统,再利用去中心化协议,就能在数小时之内完成掏空几十亿美元的量级。 在这里,EIP-7702 的抽象升级确实太大地忽视了安全性,以牺牲安全为前提来提升灵活性,这太危险了,也导致了本次的 AOE 攻击能顺利进行。 但被攻破的仍然是中心化这块。所以,行业陷入一个结构性困境, 越是想用去中心化技术扩大资产规模和可组合性,就越依赖中心化环节,而这些恰恰不在链上治理的覆盖半径之内。 ▶︎▶︎ 对中心化依赖的一些未来想法! 1、中心化依赖是否可以进行审计,建立行业标准? 是否可以把每一个去中心化协议明确列出它的中心化依赖清单,比如用了哪几个 RPC、哪家预言机、哪家前端服务商、哪条硬件供应链,并对这些依赖做多源交叉验证? 还可以通过问责清单来建立行业标准,同时可成立一个此类的行业协会,大家为何各自为战、不肯共享? 2、签名与密钥体系是否可以升级成不可欺骗性? 币安和 BG 都是通过被欺骗授权完成攻击。所以,在签名前的每一个环节,比如交易数据来源、设备完整性、授权请求的真实性,是否可以建立可验证的信任链? 另外,EIP-7702 这类抽象升级,是否可以做个配套限制,严格把控安全边界,否则这玩意真是核武器,用好了发电,用不好核爆! 3、行业应当要从可验证的中心化叙事,升级成安全性的中心化叙事? 去中心化技术本身没有错,但却忽略了工程层的中心化依赖。今年被盗的这些项目里,去中心化技术自身缺陷只造成一两成的损失,而中心化依赖却造成了大部分损失。 整个行业如果还不能达成要将可验证升级成安全性为首地治理叙事,那我感觉不用等到量子计算和 AI 叛变了,当下这些性感又致命的工程问题就会在一两年完全催毁这个行业。 - 最后,我觉得我们要把每一个中心化依赖都当作攻击面来对待,把每一次签名授权都当作信任边界来验证,把每一条链下供应链都当作治理对象来约束。 这样,去中心化才可能有资格谈未来,不然,再宏大的叙事也撑不住下一次 Kim 将军的赛博大军。 如果不抓紧进行行业性升级,这一次攻击量级可能不是行业最高点,而是起点!
Captain Kent | 肯特船长🪶 的图片 1
95
18.2万 粉丝
曝光2.3万
是时候重新审视 EIP-7702 了? EIP-7702 的初衷,是让以太坊现有的普通钱包(EOA)获得智能合约钱包的能力,同时保留原来的地址、私钥和资产。 但实际使用中,它暴露了一个严重的设计缺陷:为钓鱼攻击引入了一种权限极高的授权机制。 传统Approve钓鱼,在骗取了用户的代币授权后,仅能盗取制定资产。但在 EIP-7702 后,一次授权钓鱼会使整个钱包被临时委托在黑客的恶意合约上,导致整个钱包的资产受损。 这次币安热钱包被盗中,黑客以某种方式骗取了热钱包的签名,通过 EIP-7702 将热钱包委托在恶意合约上,盗取几十亿资金。 行业该重新审视 EIP-7702 了。在我看来它是弊大于利,不该被支持的。
0xAA 的图片 1
100
7.0万 粉丝
曝光2.0万
知识点: 熊市交易所被盗如果资金够补没倒,那丢的比特币,以太坊等币,因为是币本位,他必须用U赶紧买回来,不然到了牛市他就赔不起了。 所以算下币安这次丢的比特币,以太坊等币的总值和目前熊市尾的时间窗口大约还有1-4个月,也就是在这币次事件后,会有一大波买盘。 阴谋论: 币安为了能低价收筹码,可能会考虑延迟一些时间提币,来低价吸筹码。 但是这事很微妙,需要平衡提币挤兑的压力和低价收丢币筹码的平衡点是多少小时,我预估争取激发第二低点,也就是在48小时~72小时之间。
102
41.0万 粉丝
曝光2.0万
最近两年都是多事之秋,尤其是被盗的案件已经不止一起了,对于 Binance 来说应该也曾经考虑过应急预案,也给行业里的其它小伙伴都提醒了,黑客的技术和手段真的是层出不穷,为了资金安全考虑一定要小心。 我记得 Coinbase 的财报中提过,有买过商业犯罪保险,涵盖部分盗窃和黑客攻击损失,不知道 Binance 有没有买类似的保险,这种保险也应该更多的在加密货币领域推广。 另外本来我还有些犹豫,将我的一部分 bitcoin:native 和 ethereum:native 换成 $IBIT 和 $ETHB ,现在觉得还是应该这么办,而且可能会增加一些额度。
103曝光2.0万
各位币安用户, 币安的初步调查显示,此次安全事件可能与一名运维工程师的笔记本电脑被入侵有关,攻击者利用该电脑访问了服务容器并提交了未经授权的提现交易。我们尚未发现任何钱包私钥泄露的证据。待调查完成并完全核实所有事实后,我们将发布详细的技术分析报告。 预计总损失约为63亿美元。我们已与区块链合作伙伴合作冻结受影响的资产,目前已有约30亿美元在链上被冻结。 价值60亿的笔记本电脑。
105曝光1.9万
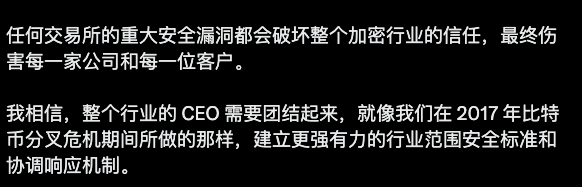
挺赞同Star的观点,有预感这次币安大劫案将会促成行业内各方达成前所未有的行业性安全机制。 如果连币安都被攻破,其它大大小小的CEX一样会面临同样的风险,币安只是最大的蜜罐而已。如果再来几次大规模的失窃,全行业的信心都会跌落谷底,唇亡齿寒,谁都不想看到。 Circle和Tether这次反应速度已经比之前bg劫案时候快的多了,必须赞一个。 如果未来能有更先进更敏感的拦截机制,比如AI预警冻结机制,哪怕暂时性误冻结再解冻,损失还能再小一些(这次能多挽回小一个亿)。 另外比较难得的是这次Star没有落井下石反而在喊全行业CEO团结起来,终于大家在更大的威胁面前愿意暂时放下个人恩怨不撕逼了,挺好。
土澳大狮兄BroLeon | Crypto | AI | Stocks 的图片 1
107
7.6万 粉丝
曝光1.7万
这次币安被黑,不是 EIP-7702 本身的锅, 它只是被用上了。 它是被黑客用来更高效地执行这次攻击的工具之一, 不过,不是被黑的原因。 黑客利用了 EIP-7702 的委托能力, 让扫款操作更顺畅、更批量、更原子化。 不过, 真正让资金被转走的,还是签名权限被拿到了(热钱包被攻破、内部签名通道被入侵等)。 具体一点来说, 从链上看, 攻击者提交了 50 个由 Binance 14 私钥签过的 EIP-7702 授权,覆盖连续的 nonce。 其中一个命中了当时的 live nonce, 把热钱包的代码委托给了攻击者事先部署的扫款合约。 随后一笔交易就把 ETH + 63 种代币(含 16.15 亿 USDT)一次性扫走。 不过,如果没有 Binance 14 的有效签名,EIP-7702 根本用不上。 这也是为什么比特币侧同样被洗(比特币没有 7702), 被黑原因目前看,指向签名系统/热钱包密钥通道被突破(可能是 HSM/MPC/内部签名接口被渗透,不一定是明文私钥被完整偷走)。
112曝光1.6万
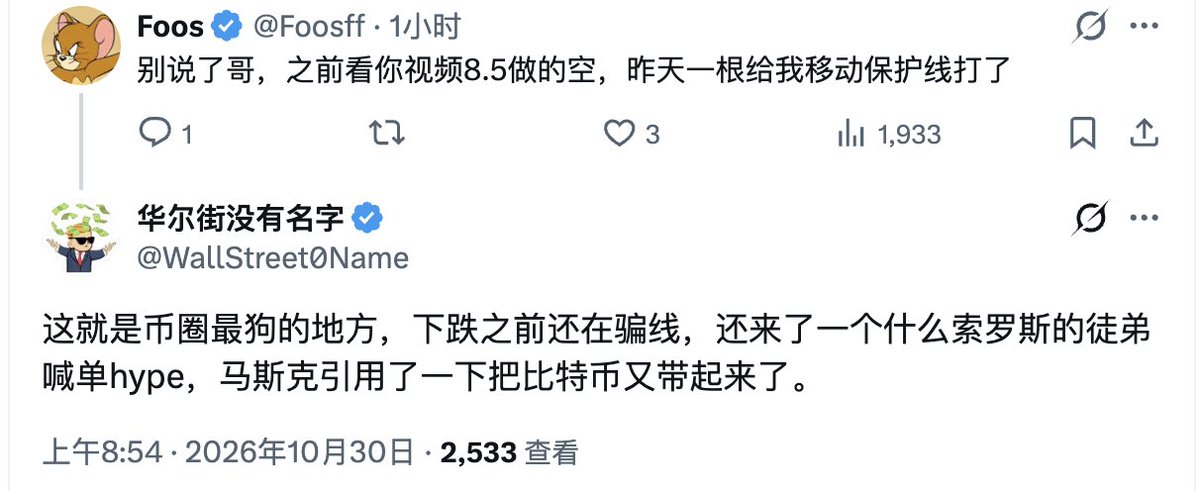
这就是币圈最狗的地方,下跌之前还在骗线,还来了一个什么索罗斯的徒弟喊单hype,马斯克引用了一下把比特币又带起来了。 你做多/做空都没挣钱也没关系,不要怪自己,币圈就是这么狗 但是有一点你们可以学,js和熬鹰昨天都是hype的多单,币安出事,牛逼的交易员瞬间扭转方向。 be water, my friend。 https://t.co/38B6dts2dd
华尔街没有名字 的图片 1
119
15.1万 粉丝
曝光1.4万
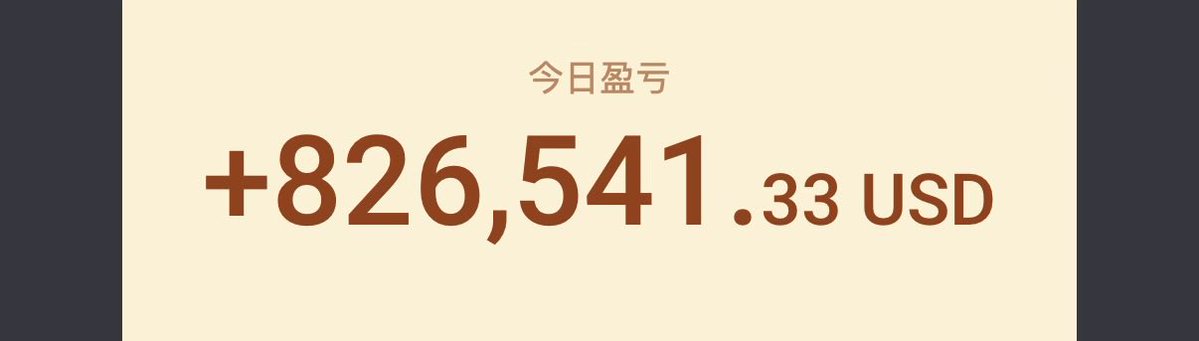
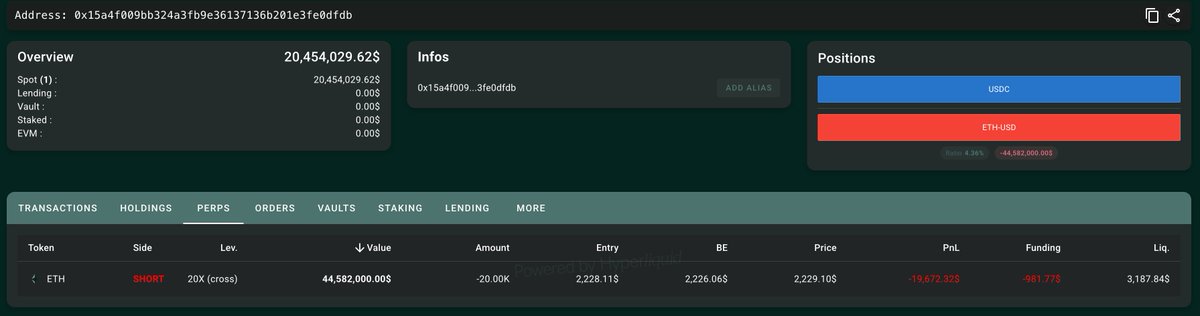
Binance 被盗后看跌后市,持仓 BTC 及 ETH 多单近 4 个月的钻石手巨鲸,刚才平掉了他价值 $1 亿的多单落袋盈利 $1778 万,然后转头开空了 2 万枚 ETH ($4460 万)! ◎7 月初以 $62,353 的价格开多 1,000 枚 BTC、$1,762 开多 1 万枚 ETH。 ◎在持仓近 4 个月后,受今天 Binance 被盗的影响看跌后市,他刚才平掉了所有的多单落袋盈利 $1778 万。 ◎然后以 $2,228 的价格开空了 2 万枚 ETH ($4460 万)。 地址:https://t.co/y0keh8pRTf -------------------------------------------------------------------------- #Bitget 来了就是VIP!Crypto、美股、CFD,全球先机一站布局
余烬 的图片 1
余烬 的图片 2
122曝光1.3万
换一种层面想,币安被盗是好事,ai进化的太快了了,q-day比我们想象的还快。 只有被狠狠的盗一下才能让整个行业认识到如果今天不是被盗,而是量子攻击,那他妈比特币真不是这个价格了。 早点推动整个加密行业的抗量子才是提上日程的事啊。 前提是我们都在这个行业里挣钱,无论做多做空,我们都希望这个圈子更好。
127
8.2万 粉丝
曝光1.1万
AI时代,黑客的攻击手段将越来越智能化,攻击成本和技术门槛也可能进一步降低。 未来,类似的安全威胁恐怕只会更加频繁和复杂。 加密行业的安全防护和风控技术必须持续迭代。如何利用AI提升异常交易识别,实时风险预警及跨平台协同防御,将是整个行业需要共同投入,共同防范的长期课题。 相信这一次,Binance 能够凭借自身的技术实力和应急处置能力,妥善应对危机,保障用户资产安全。 也将此次事件转化为推动安全技术升级,进一步增强用户信任的契机。
Murphy 的图片 1
129
5.8万 粉丝
曝光1.0万
你这条发出去前后脚,我就看到币安公告就出来了😂 正好回答你这个问题。 门确实没坏,是一个运维的电脑被黑了,黑客顺着摸进了内部服务,偷偷提交了提款。公告里说没发现私钥泄露。 我一开始也纳闷,私钥没丢,钱怎么出去的?去链上翻了下那笔交易才看明白。 黑客用的是 7702,去年以太坊升级加的功能,钱包签一个授权,就能让一个合约替它操作。 他一口气往 Binance 14 热钱包塞了 50 条授权。热钱包天天出款,交易序号一直在跳,多备几条总有一条能撞上。 撞上之后 3 分 24 秒,16.7 万个 ETH 加 63 种币一笔就搬走了。3分24秒是这么来的,不是钱3分钟全跑光。 翻完我第一个想到的是咱们自己。平时被盗的,助记词丢了的其实没几个,多数是手快签了个东西。 币安这次也是一回事,只不过签字的是它的系统,签一下整个钱包就交出去了。 不一样的是,咱们签错了钱就没了。币安这次官方说总共 63 亿刀左右,冻住 30 亿左右,亏的全用 SAFU 和公司自己的钱兜,大家放上面的钱不受影响。 这块必须给个赞👍 2019年丢 7000 个 BTC 那次也是这么全赔的。 所以我觉得 7702 是这次最该记住的东西。 去年 Bybit 那 15 亿,也是从 Safe 钱包一个开发的电脑开始的,交易所碰到这种授权,往后得几个人一起点头才能签。 咱们这边,有的钱包会弹「升级智能账户」,那个就是 7702 授权。以后点之前是不是要留意多看一眼授权给了谁。 最后你抄底了BNB了没?? @binance @cz_binance @heyibinance @_RichardTeng
龙猫·liaoblove 的图片 1
131
10.4万 粉丝
曝光8.6K
黑天鹅杀死的从来不是行业,是杠杆、是重仓、是 all in 一个平台的人。 被盗、跑路、暴雷、清零……每来一次,大家就一片哀嚎:行业要完了,BTC 要归零了。 ▌先知帮大家回忆一下 ① 2014 年 Mt.Gox 被盗倒闭,当时全球最大的交易所,大家说 BTC 完了 ② 2020 年 312,一天腰斩,大家说牛市没了 ③ 2022 年 LUNA 归零、FTX 暴雷,大家说这次真的完了 ④ 现在币安热钱包被盗,又有人开始喊完了 而真正被洗出去的,是那些在恐慌里割肉、在底部交出筹码的人。 这些危机回头看都是一次上车机会。 币圈最贵的从来不是币,是你在恐慌里卖掉的那颗信心。
133
13.8万 粉丝
曝光8.2K
朝鲜黑客20分钟,转走币安约63亿美元。 调查机构TRM把这次币安盗币事件归于朝鲜黑客。币安称,约30亿美元已被冻结,承诺承担损失。 朝鲜2025年全年国民总收入约340亿美元。就是说,一次盗币涉及的金额,就接近朝鲜全年国民总收入的五分之一。 被最封闭国家的黑客把钱盗走,是对全世界互联网安全的无情嘲讽。
作家崔成浩 的图片 1
134
5.8万 粉丝
曝光7.0K
朝鲜那么落后,为啥黑客那么牛逼 ? 金正恩很重视网络战 黑客是朝鲜的国家战略优先 从小选拔尖子,在特殊学校进行高强度训练 部分黑客还被派到中国等地进修学习 朝鲜被国际制裁,经济发展受限,于是靠盗窃加密货币创收 在这块的投入大、目标准、社工持久 他们的 AI 落地非常快,加速渗透和定制攻击 币安这次遭受攻击,就被多家分析公司指向是朝鲜黑客所为
137
12.3万 粉丝
曝光5.9K
睡醒习惯性的看了下账户,以为自己眼花了,再看到有人说币安钱包被盗了,第一反应是有人用了币安的钱包被盗了,心想这也是大事,然后一看,是币安热钱包被盗了,然后很多人在说什么这么大交易所被盗了,币圈要完了啥啥的 近期确实很多安全事故,攻击者也越来越精湛了,这也是在提醒,需要更加注意了。 币圈会不会完我不知道,但是一定有人比我更不希望完,希望币圈完蛋的应该大多也不在币圈很久了。 也许,每次这种大事件之后都会迎来大行情。
138
9.3万 粉丝
曝光5.5K
我没有能力 无法为币安提供帮助 唯有送上一份真诚的祝福 虽然我的仓位遭受了史无前例的亏损 但是我仍相信并真诚祝福币安能渡过难关 行业会越来越好的 一切都会好起来的 把我的一句座右铭 送给低谷中的自己 送给币安 也送给同样处境的我远方的兄弟们 这句座右铭是 “明年的这个时候,今天就成了回忆”