Back to topic rankings
Web3ControversialAll-time data

加密资产保管争议:硬件钱包、苹果设备与交易所

加密资产保管讨论出现三种不同取向:使用硬件钱包、用全新苹果设备建立钱包,以及交由交易所托管。子时认为,与加密行业小团队相比,苹果的供应链与品牌更值得信任,因此倾向购买全新Mac或iPhone存币,但未提供安全测试。何币自述去年一个钱包被盗“30WU”,表示更愿意把资产放在OKX、币安,损失单位和攻击经过未说明。余弦则强调零信任、持续验证与选择自己能够驾驭的方案,反对被单一保管方式绑架。讨论从设备可信度延伸至用户操作能力和托管选择,但品牌规模、个人被盗经历或平台偏好,均不能证明某种方式普遍更安全,也不足以证实此前的Ledger植入传闻。

#硬件钱包#苹果设备#交易所托管#资产保管#零信任
Topic heat
1931
Topics
Posts
13
Views
47.6万
Creators
10

Topic trend

From first appearance to last update, with a seven-day minimum window.

All related posts

13 posts in total

1
14.8万 followers
Views17.6万
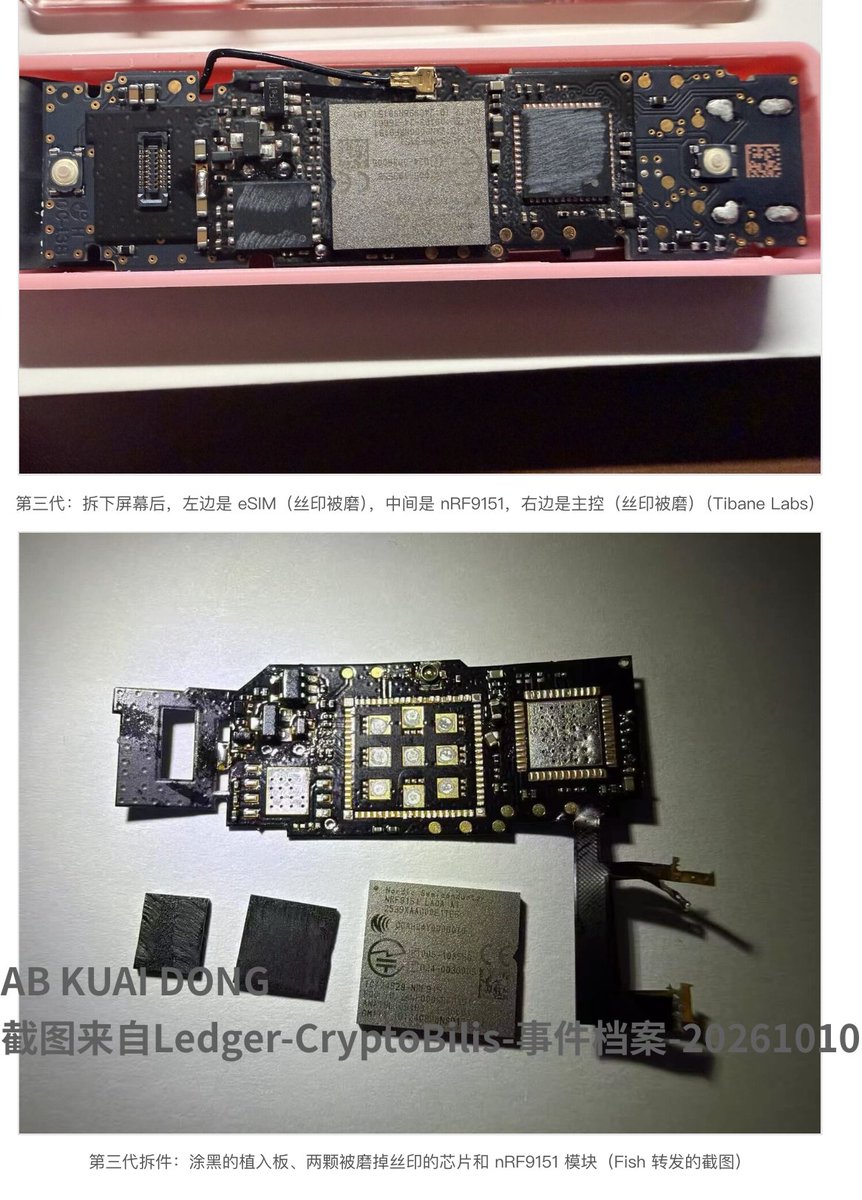
这个瓜越来越大了。被指控,在向用户售卖植入间谍芯片的比特币硬件钱包经销商 CryptoBillis,被曝上半年,将该公司转让给了一位中国老哥,资料显示他名字叫 JIA MING,定位在黑龙江五常市。 而同一时间,居住在东京的 Karpelès,在日 本亚马逊,从一位中国卖家,买的加密货币硬件钱包 Ledger 上。 拆解硬件后,发现了里面带有 LTE、eSIM、天线,可以远程读取用户存放比特币、以太坊的助记词私钥,这样用户在向其硬件钱包存放加密货币前,间谍芯片可在设备显示助记词时,截取屏幕内容并外传,从而拿到助记词私钥,最终将加密货币转移。 目前预计的被盗损失已超过 8600 万美元,涉及数百个钱包,包括比特币、以太坊等,由于很多被植入间谍芯片的设备,还在被用户激活和存放加密货币,这个损失可能还将进一步扩大。
AB Kuai.Dong 的图片 1
AB Kuai.Dong 的图片 2
2
6.3万 followers
Views6.1万
又一批用硬件钱包的倒霉蛋被盗了【图1】, 我不理解那些用硬件钱包的人, 硬件钱包完全就是一个黑盒, 鬼知道里面有什么问题。 开发商、经销商都可以做手脚, 哪怕开发商不作恶�� 都可能出现弱私钥的问题。 (例如最近Coinkite的Coldcard) 要安全存币, 关键是方案的选择, 连冷钱包都不是必要的。 比如最常见的方案: 一个恢复了出厂设置的旧手机, (重装了干净系统/用U盘PE启动 的电脑也可) 然后从官方网站下载官方推荐钱包, 选使用人数最多的那个推荐钱包, 这样检查的技术人员最多, 懂编程的还可以自己下载源代码编译。 然后这台 手机/电脑 就专机专用, 其它任何app、软件都不能安装, 钱包能用时也别升级, 平时关机,只有转币时才开机, 没有任何黑客可以入侵一台关机的设备, 这样安全性和冷钱包没什么差别。 当然别忘了 加密/离线 备份好私钥, 或者用脑钱包等不会遗忘的私钥方案。 专机专用还包括不能再装其它钱包, (尤其是山寨币的钱包) 如果非要装的话, 就每个钱包都开一个虚拟机装, 每个钱包都分别隔离开。 检查软件钱包有没有问题, 可比检查硬件钱包方便多了, 真正做了验证的人也多。 经销商可以很轻易对硬件钱包动手脚, 黑客虽然理论上也可以攻破钱包网站, 把对下载文件动手脚, 但这种公开攻击容易被发现, 不会出现你用了个动手脚的硬件钱包, 还浑然不知的情况。 硬件钱包不是更安全, 而是更不可验证、更危险。 停止使用黑盒硬件钱包, 改为使用安全设备+可验证软件钱包。
江卓尔_莱比特矿池 的图片 1
3
8.6万 followers
Views3.8万
才知道 @Ledger 被盗这个事,接近一个亿美金了。 之前Defi的时候,我一直用 @OneKeyHQ 但是如果囤币,我的建议是直接买Iphone就可以了,然后放到保险箱里,几个月冲一次电就好。保险箱才几百块钱。 但是必须是IOS新版一点的系统如IOS 26/27. 这种安全性比硬件钱包安全的多,讲道理,什么企业的安全水平级别有苹果高啊?这些硬件钱包一年研发投入连苹果零头都没有。 对了,如果链上操作需要用到钱包。购买Onekey也要只认准发货地址和网上商店。 不要找任何经销商,只相信直营。
5
1.9万 followers
Views2.6万
看到Ledger被植入..再强调一遍. 链上侦探@zachxbt 说硬件钱包都是垃圾/智商税是有原因的. 我的策略就两个, 很简单. 分两个情况. 1.经常要链上交互 + 钱不算太多. 专用电脑, 或者你自己平时工作电脑, 里面装Vmware或者 Windows自带的 HyperV Manager. 然后装上干净的官方下载的操作系统 (Windows, Ubuntu等) 里面开启防火墙屏蔽浏览器之外的任何应用联网.然后其他什么软件都不装. 就一个Chrome + OKX钱包插件. 平时链上合约就来这交互. 你外部宿主机感染病毒或者木马了, 都影响不到你的虚拟机 (理论上有可能,但是实际上不会) 为什么这样? 因为你要是经常链上交互, 是不可能有精力去一笔一笔在你的Onekey钱包上,看合约解析,看到底干了什么的. (交易所专门的风控才有必要干这种事) . 再去按硬件按钮. 2. 不经常交互, 单纯囤币. (BTC之类的) 旧iPhone, 重置系统, 然后装上 airGap Vault这个开源软件, 这就是一个钱包.然后关闭蓝牙/网络. 自动生成密钥,或者你自己扔骰子生成. 之后授权什么的都是走扫二维码. 这个手机永远不再联网, 也不要装任何app. 也不需要再升级iOS系统. ----------------------------------------------------- 为什么这样? 你闲鱼上随机400元买个iphone X, 是几乎不可能有供应链攻击在里面的(二手iPhone市场太大了). 然后线下扔骰子生成钱包密钥, 然后手机又不联网, 只扫码. 这从物理上决定了,你钱包就不可能被盗.. (除非你手机丢了) 电池坏了就插USB充电头用. 你花大价钱买的硬件钱包 Pro, 里面的触屏,加密硬件xxx等 花里胡哨的功能. Apple都给你植入在每一台 iPhone里的. 所以没必要再多花钱了.
8
1.7万 followers
Views2.5万
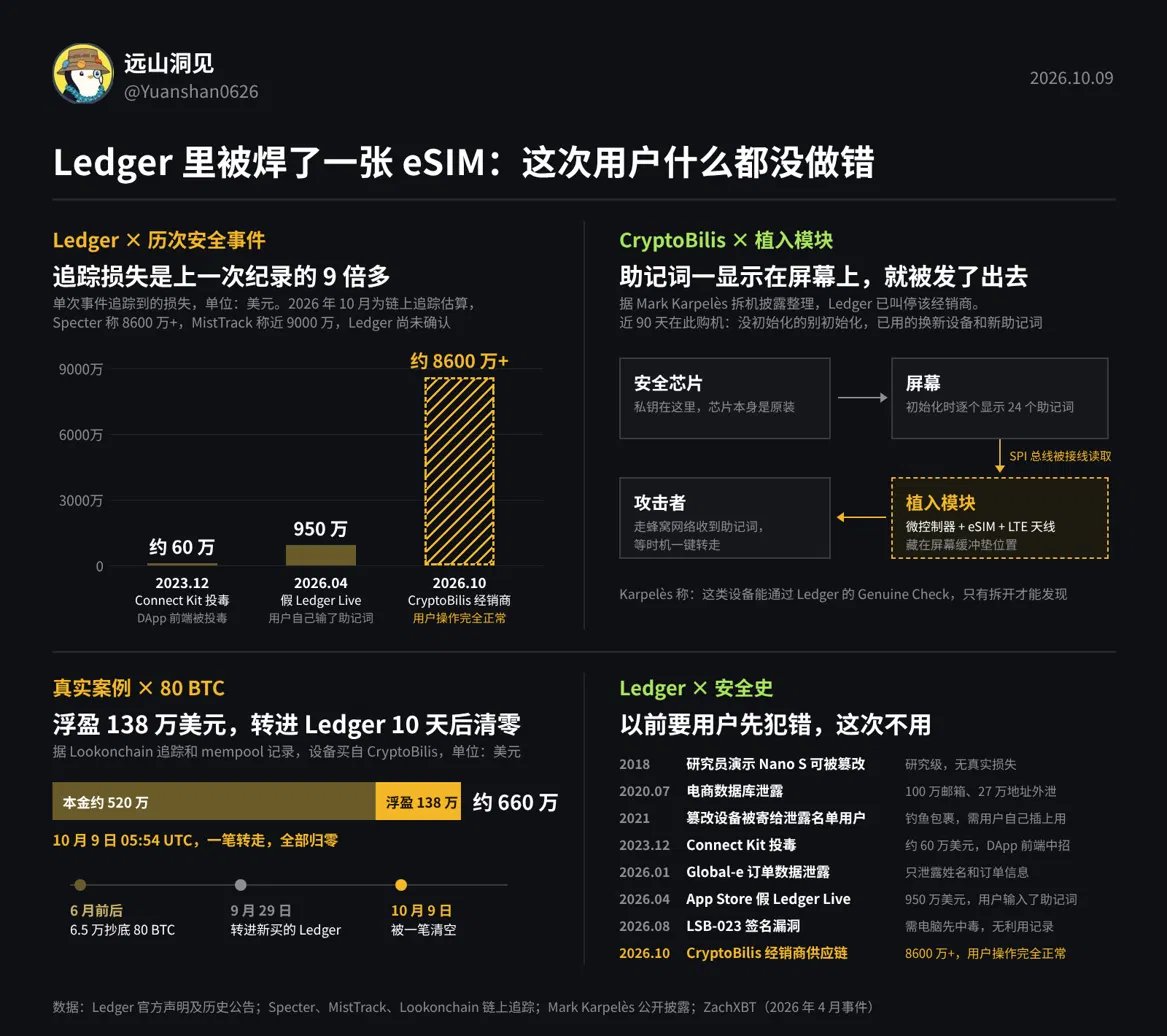
冷钱包 Ledger 安全事件全复盘。 - 盗币原理、过往的安全史、实操建议; 苯人入圈这些年,没见过比这更阴间的盗币方式 黑客连代码都不用写,硬件钱包里本来就焊着一张 eSIM 卡 真实用户的血泪:6 月以 65k 抄底 80 个大饼,一周前转进 Ledger,今天清仓归零,账面浮盈 138w 刀,连本金一起打水漂 过去 24 小时,MistTrack 追到的相关资金损失已经接近 9000w 刀,Tether 开始冻结涉事地址的 USDT 门头沟前 CEO Mark Karpelès 亲自拆了一台马来西亚买的 Ledger,发现屏幕缓冲垫位置焊着一个带 LTE 通信、天线、eSIM 和微控制器的间谍硬件 贴纸原装、热缩膜完好,不拆开根本看不出异常 / ❚ 盗币原理,比你想象的简单 硬件钱包为什么安全,核心就两个字:隔离 - 私钥在芯片里,不出设备 - 签名在设备内完成,联网的只是主机,不是钱包本身 这次攻击直接把这个前提拆了 植入的微控制器连在 Ledger 的 SPI 总线上,能读到屏幕要显示给你看的字符 助记词初始化那几页,正好把 24 个单词一个一个显示出来 模块通过 LTE 把这些字符发出去 攻击者拿到助记词,剩下的事和你的密码强度、使用习惯都没关系了,就是等一个合适的时机一键清空 人话说就是,你以为自己在跟一台孤立的保险柜打交道 但保险柜底下藏了一部手机,表面不动声色,屏幕显示什么它都看得见 ❚ Ledger 过往的安全史 入圈久的朋友其实对 Ledger 出事不陌生,顺着时间捋一遍 ⬇️ 1/ 2018 年:早期硬件研究漏洞 - 研究员演示 Nano S 出厂��可被篡改,MCU bootloader 可绕过 - 多为研究级问题,官方修复为主,鲜有真实损失 2/ 2020 年:电商数据库大规模泄露 - 100w+ 邮箱、27w+ 客户姓名电话地址被公开 - 硬件和私钥没事,但催生了之后几年没完没了的钓鱼邮件和假官方信 3/ 2023 年 12 月:Connect Kit 供应链攻击 - 前员工被钓鱼,npm 账号被控,恶意版本注入所有依赖该库的 DApp - 两小时内盗走 48 到 60w 刀 - 硬件没事,但大家第一次意识到前端依赖也是风险入口 4/ 2026 年 1 月:第三方 Global-e 订单数据再泄露 - 老问题,继续喂养钓鱼生态 5/ 2026 年 4 月:App Store 假冒 Ledger Live 诈骗 - 诱骗用户输入 24 词助记词,一周内 50 多人被盗 950w 刀 - 这是本次之前,单次损失最高的一回 6/ 2026 年 8 月:以太坊签名漏洞 LSB-023 - Clear-signing 可被绕过,需要恶意主机配合,无实际利用证据 7/ 2026 年 10 月 9 日:CryptoBillis 供应链攻击 - 追踪损失近 9000w 刀,是上次纪录的近 10 倍 一个很清晰的规律 前面所有事件,要么只泄露元数据,要么需要用户主动做傻事(装假 App、填助记词) 但这次是你助记词从没离手,设备从没联网,流程一切正常 钱还是没了 ❚ 为什么偏偏是东南亚 CryptoBillis 是 Ledger 东南亚授权经销商 相比下单官网,走经销商便宜一些、到货快一些、不用国际物流 在东南亚币圈,这是很常见的购买方式,苯人在曼谷身边就有不少朋友走这个渠道 供应链攻击的阴间之处在于 - 不需要攻破 Ledger 本身 - 不需要用户失误 - 只要卡住任何一个经销商节点,就能批量作恶 Ledger 已经要求 CryptoBillis 暂停销售发货,并建议近 90 天内从该渠道购机的用户尽快转移资产 但到底多少设备流出去、是不是只有这一家经销商中招,官方自己也没法确认 ❚ 实操建议 讲完原理,说点能用上的 1/ 硬件钱包只从官网直购,别走任何第三方 - 包括大 V 推荐链接、经销商、淘宝、某鱼、朋友帮带 - 省那点钱不如直接把设备烧了 2/ 收到设备不要用自带的任何助记词卡,重新初始化 - 严格按 Ledger 官网 Genuine Check 验证 - 必要时寄回官方做物理检查 3/ 大额资产拆仓 - 一个钱包别装家底 - 多签或多地址分散,提高单点失效的成本 4/ 定期轮换钱包 - 哪怕今天没事,不代表三年后没事 - 相当于给账户换把锁 5/ 多关注 MistTrack、SlowMist 等机构的实时监测 - 事件发生到被追踪有时间差,早一步换钱包能救命 / 一句话总结:这次最可怕的不是损失数字,是它改写了「硬件钱包安全」的默认假设 以前我们以为只要自己不作死,钱就是安全的 现在要加一条:你买的东西本身,可能就不是你以为的那个东西 说实话写完这篇苯人自己都想把 Ledger 收起来换个牌子了 行情本就一坨���,再被这种事吓一跳
远山洞见 的图片 1
9
38.7万 followers
Views2.3万
刚才看到 Ledger 昨天晚上被盗事件。 有几年的时间里,我也一直在使用 Ledger 这个硬件钱包,毕竟行业时间最久而且当时口碑也不错。 不过我当初购买硬件钱包的时候比较注意,一般都是在官网买,直接从法国寄过来。中间可能等的时间比较久,但好在直接从官网买这种发货渠道,而不是找经销商,安全系数还是会大很多。 但是后面我没有使用这个钱包,主要是我用的那个钱包,电池非常垃圾。每次到了冬天,电池就充不进去电、最后甚至直接打不开设备。 之前和 Ledger 集中反映了几次,他们也没有解决方案,后面我就放弃这个钱包了。 果然黑暗森林风险永远来自于未知! 看了下官方公告; 这次出事的时候主要是东南亚经销商 CryptoBillis 的问题,可能是监守自盗或者员工行为或者黑客行为我们也不知道,目前还在调查; 但是推荐大家再在使用这个钱包的还是注意下风险。
11
12.6万 followers
Views1.0万
作为加密货币世界玩家身份的你来说(图中红色人物),要存活下来很不容易,但又有许多安全方法论可循,可惜你太懒了… 我不喜欢被一种方案绑架,我更不喜欢容易失控的方案,于是要保持零信任思维,保持持续验证能力,不断验证,不断优化,不断进化。不能一成不变,否则迟早掉入大坑。 适合你的方案,一定是你可以驾驭的方案,不是人云亦云。 如果你驾驭不了,那就学习,尤其现在是 AI 时代。
Cos(余弦)😶‍🌫️ 的图片 1
12
1.7万 followers
Views8.0K
试想你 6 月在 65k 抄底 80 个大饼 浮盈 138w 刀,决定全部搬进 Ledger 冷钱包 一周后,清仓归零 🫡 不是私钥泄露,也不是签错合约 是从东南亚经销商 CryptoBillis 买的 Ledger,屏幕缓冲垫位置焊了一个 LTE eSIM 助记词显示时实时传出去,攻击者挑好时机下手 目前 MistTrack 追到的损失近 9000w 刀,门头沟前 CEO Mark Karpelès 亲自拆机验证了这个套路 硬件钱包的核心前提是「物理隔离」 一张能联网的 SIM 卡,把这个前提直接干碎了 有没有懂哥讲讲,供应链攻击这种事,除了官网直购还有啥办法防?🙏