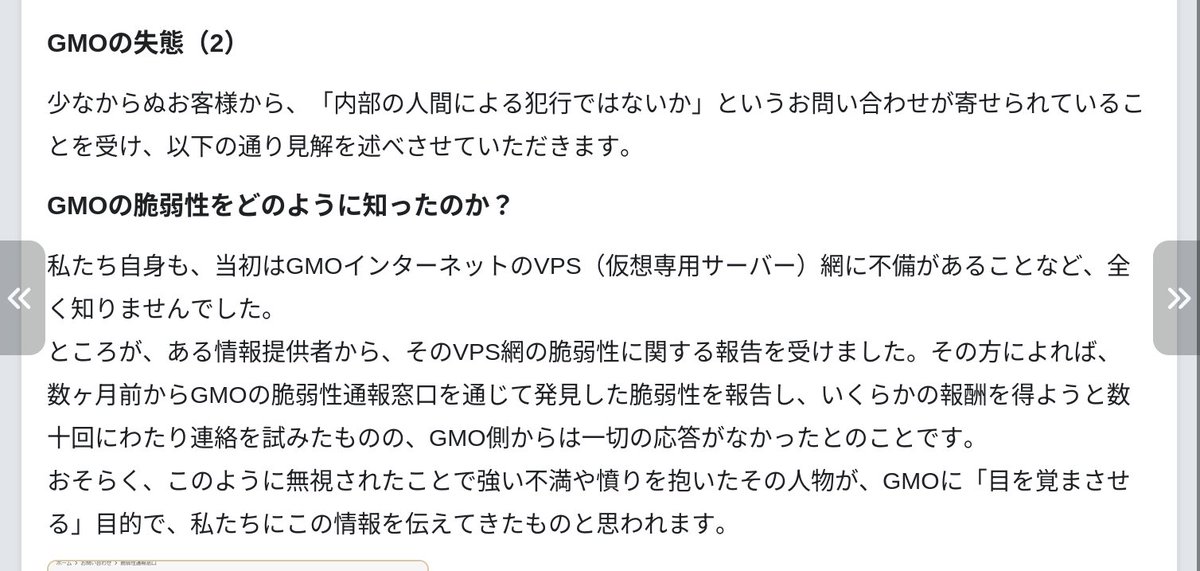
徹言连续发布三条安全事件相关评论,质疑网站遭入侵、客户隐私受到侵害后,相关管理者仍公开自拍的表现,并转述黑客关于GMO Internet VPS网络漏洞来源的说法。按照其引用的文字,一名信息提供者声称数月前已通过GMO漏洞报告渠道反馈问题,并尝试获得报酬,后来向黑客提供了漏洞信息。讨论焦点由网站与客户信息安全延伸至漏洞报告处理和管理层危机沟通。候选材料未提供完整黑客原文、漏洞报告记录、技术分析或公司回应,无法确认入侵路径、泄露范围及相关主体责任,也不能仅凭自拍和评论认定管理层没有采取处置措施。
Ranking History
Today’s rankings update in real time. Historical records retain daily top-five entries for growth, posts, and reach. Click to view a poster.
Participated Topics
Participated in 3 topics
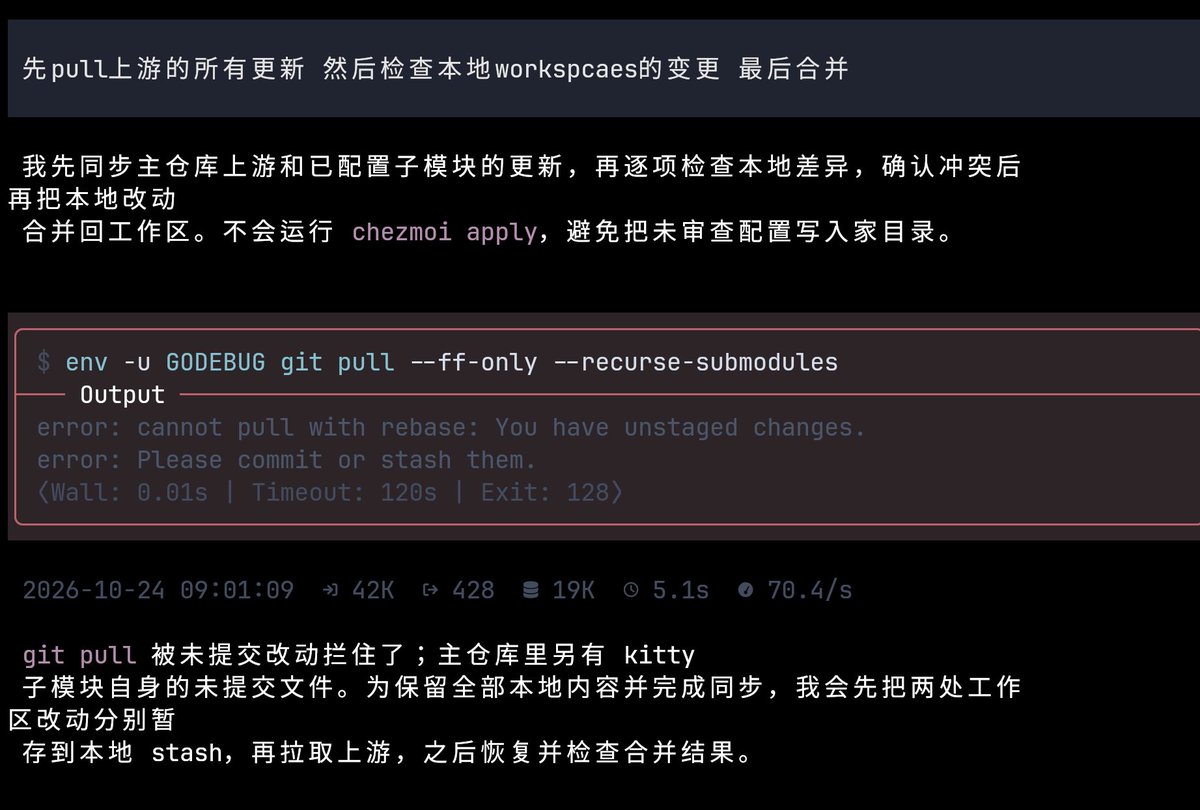
郭宇分享DeepSeek操作手机的新案例,称自己在Codex中让模型把航旅纵横一年的行程迁移到Flighty,约20分钟完成。按照他的描述,代理起初建议开通会员并批量导出,在被要求直接操作手机、逐条导入后完成了任务。同批帖子中,Geek表示Magpie已可使用,kevinzhow则称DSH能够发挥DeepSeek的潜力,体现围绕模型与工具结合的使用反馈。此次内容将既有手机自动化实践延伸至旅行记录跨应用迁移,但后两帖没有展示具体任务,也未说明DSH与Magpie的关系。现有材料缺少完整操作日志、迁移数量及结果核对,不能确认所有行程均准确导入,亦不足以比较不同工具的效率与可靠性。
中文X的PHP与Node.js安全讨论,新增Railway环境变量系统疑似遭入侵及多起漏洞、供应链事件的集中提醒。AB Kuai.Dong称,Railway发现有人进入存放用户环境变量的系统,涉及数据库密码、API密钥和镜像仓库凭证,攻击者可能接触加密数据甚至明文密钥,但推文后半段截断。余弦列举PHP2Shell、eMudhra CA密钥泄露、GitLab漏洞、LiteLLM供应链投毒及Node.js高危漏洞,并明确提到部分加密资产被盗事件彼此不大相关。数字生命卡兹克则描述工程师连夜应急,并表达对AI加速下安全压力的担忧。候选材料没有官方公告、漏洞编号或取证报告,不能确认各事件影响范围,也不能将同期发生解读为同一攻击行动或认定由AI造成。
近7日爆款推文
按近 7 日曝光排序,展示前 10 条。